
L'essentiel en bref
- Depuis octobre 2026, des attaquants manipulent des contrôleurs d'installations frigorifiques de supermarchés exposés sur Internet. En France, le parquet de Paris a recensé environ 700 victimes ; le 2 novembre 2026, des magasins en Belgique, au Luxembourg, en Suède et en Estonie ont suivi.
- Le CERT-FR cite les séries Danfoss AK-SM et AK-SC ainsi que Copeland xweb et Dixell xweb. Selon Danfoss et Copeland, il s'agit pour l'essentiel d'équipements en fin de vie qui ne reçoivent plus de mises à jour de sécurité.
- La sécurité OT échoue rarement pour des raisons purement techniques : dans de nombreuses entreprises, les contrôleurs qu'un prestataire maintient à distance ne figurent ni dans l'inventaire des actifs ni dans l'évaluation des fournisseurs.
- L'ISO 27001 ne couvre l'OT que si les installations entrent dans le périmètre du SMSI. Les mesures pertinentes comprennent notamment A.5.9 (inventaire), A.5.19 (relations avec les fournisseurs), A.8.8 (vulnérabilités techniques) et A.8.22 (cloisonnement des réseaux).
- Au titre de NIS2, ces installations concernent quatre des dix mesures de gestion des risques de l'article 21, paragraphe 2 de la directive. L'annexe II ne vise pas le commerce alimentaire de détail en tant que tel, mais bien la distribution en gros et la production industrielle.
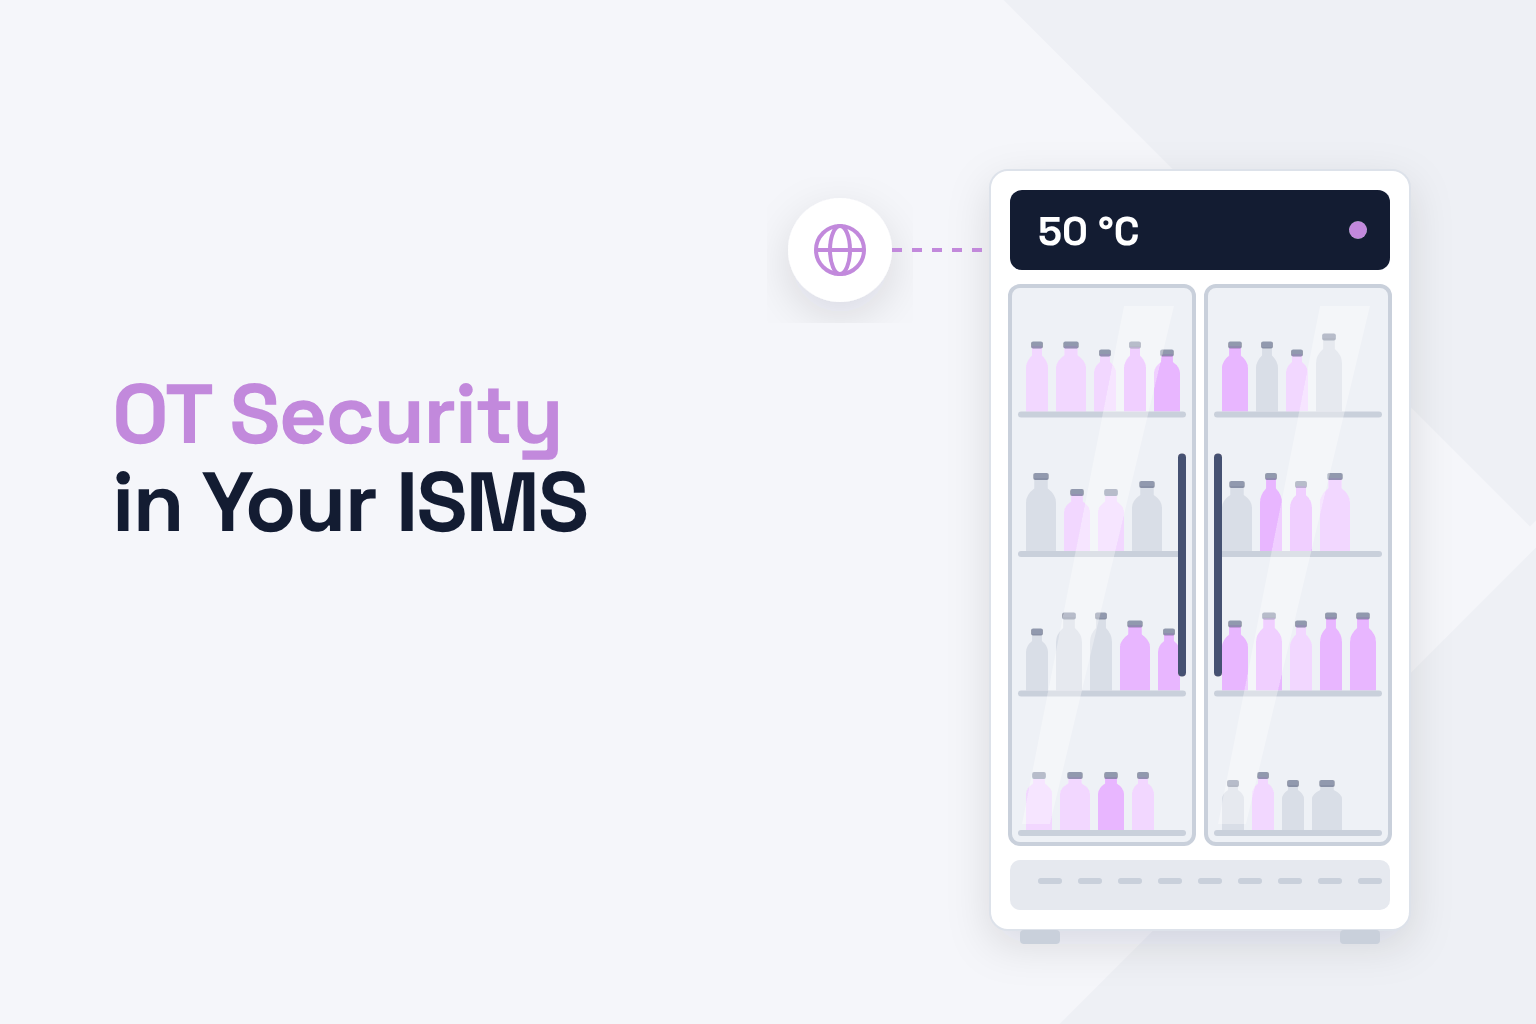
Les attaques contre les installations frigorifiques des supermarchés en octobre et novembre 2026 montrent que la sécurité OT concerne aussi des entreprises qui ne se sont jamais considérées comme industrielles. Les attaquants ont basculé à distance des meubles frigorifiques et des congélateurs en mode dégivrage et les ont maintenus jusqu'à 50 °C. Les marchandises ont été perdues et, selon le parquet de Paris, des incendies se sont également déclarés en France.
On ignore encore qui se cache derrière ces attaques. Pour votre propre gestion des risques, la question compte moins que la manière dont les attaquants ont atteint les équipements. On retrouve ce schéma dans presque toute entreprise qui exploite des équipements techniques connectés, qu'il s'agisse du bâtiment ou de la production.
Que s'est-il passé lors des attaques contre les installations frigorifiques ?
Les attaquants ont utilisé des contrôleurs d'installations frigorifiques dont l'interface d'administration était directement accessible depuis Internet. Par cette interface, ils ont placé les installations en dégivrage continu.
La première vague a frappé des centaines de supermarchés en France à la mi-octobre 2026, dont des magasins Intermarché, Carrefour et Coopérative U. Le parquet de Paris a ouvert une enquête et fait état d'environ 700 victimes. Le 12 octobre, le CERT-FR a publié une alerte sur les contrôleurs compromis. Elle cite les séries Danfoss AK-SM et AK-SC ainsi que Copeland xweb et Dixell xweb, et rappelle que l'exposition d'une interface de gestion sur Internet est contraire aux bonnes pratiques.
Le décompte du chercheur en sécurité Baptiste Robert donne une idée de la surface d'attaque : le 12 octobre, il a identifié 2 752 systèmes Danfoss accessibles depuis Internet, dont 1 590 en France.
Une deuxième vague a suivi dans la nuit du 1er au 2 novembre 2026. Selon Reuters, Ahold Delhaize et Colruyt ont signalé un incident informatique touchant les installations frigorifiques de dizaines de magasins en Belgique et au Luxembourg. En Suède, des magasins ICA et Coop ont été touchés, de même qu'une chaîne de supermarchés en Estonie. Les médias font aussi état de cas aux Pays-Bas et en Irlande. On ne sait pas si les mêmes acteurs sont à l'origine des deux vagues.
Après la première vague, Danfoss et Copeland ont indiqué que les équipements touchés étaient pour l'essentiel des produits arrêtés, sans mises à jour de sécurité. Le frigoriste belge Sabcobel, qui entretient les installations de Delhaize, a précisé que les appareils nécessitent des modifications physiques, une simple mise à jour logicielle ne suffisant pas.
Qu'est-ce que la sécurité OT et pourquoi manque-t-elle si souvent dans le SMSI ?
La sécurité OT (Operational Technology) protège les systèmes qui pilotent des processus physiques : installations frigorifiques et de climatisation, gestion technique du bâtiment, machines de production, contrôle d'accès. Contrairement à l'informatique classique, l'enjeu dépasse les données. Si une installation OT tombe en panne ou est manipulée, la marchandise est perdue, une ligne s'arrête ou des personnes sont mises en danger.
Une idée reçue répandue veut que l'installation frigorifique relève des services généraux et n'ait donc pas sa place dans le SMSI. C'est précisément cette séparation que les attaquants ont exploitée. Dans de nombreuses entreprises, les équipements connectés passent entre trois mailles du filet :
- Absents de l'inventaire. L'informatique recense ordinateurs portables, serveurs et services cloud, mais le contrôleur de la chambre froide ne figure sur aucune liste.
- Sans responsable clairement désigné. Les services généraux gèrent l'installation, l'informatique gère le réseau, et personne ne se sent responsable de l'accès à distance du prestataire.
- Absents de l'évaluation des fournisseurs. Le frigoriste dispose d'un contrat de maintenance, mais d'aucun accord sur la manière dont il accède à l'installation ni sur la façon dont il signale les incidents.
S'y ajoute la durée de vie. Les installations OT restent souvent en service bien plus longtemps qu'un ordinateur portable ou un serveur, y compris après la fin du support par le fabricant. Le contrôleur continue de fonctionner, il ne reçoit simplement plus de correctifs.
Un SMSI conforme à l'ISO 27001 est conçu pour combler ces lacunes, mais il ne couvre que ce qui entre dans son périmètre. Notre guide de la certification ISO 27001 explique comment définir ce périmètre et quelles étapes mènent à la certification.
Quelles mesures de l'ISO 27001 s'appliquent aux installations OT ?
Chaque lacune du cas des installations frigorifiques correspond à une mesure de l'annexe A de l'ISO 27001:2022 et à une mesure NIS2.
| Lacune dans le cas des installations frigorifiques | ISO 27001:2022, annexe A | NIS2, article 21, paragraphe 2 |
|---|---|---|
| Contrôleur absent de l'inventaire, responsabilité floue | A.5.9 Inventaire des informations et autres actifs associés | i) : politiques de contrôle d'accès et gestion des actifs |
| Interface d'administration accessible depuis Internet | A.8.20 Sécurité des réseaux, A.8.22 Cloisonnement des réseaux | e) : sécurité de l'acquisition, du développement et de la maintenance |
| Mots de passe par défaut, accès à distance sans second facteur | A.8.5 Authentification sécurisée | j) : authentification multifacteur |
| Équipements en fin de vie sans mises à jour de sécurité | A.8.8 Gestion des vulnérabilités techniques | e) : traitement des vulnérabilités |
| Prestataire avec accès à distance sans accord de sécurité | A.5.19 Relations avec les fournisseurs, A.5.20 Accords avec les fournisseurs | d) : sécurité de la chaîne d'approvisionnement |
| Consignes manipulées découvertes seulement le lendemain matin | A.8.16 Activités de surveillance | b) : gestion des incidents |
Une deuxième idée reçue concerne le certificat. Un certificat ISO 27001 ne dit rien de vos installations frigorifiques si son périmètre se limite à l'informatique de bureau. Vérifiez en particulier si les sites de production et de logistique intègrent leurs installations au périmètre. Notre comparaison NIS2 et ISO 27001 montre où les deux référentiels se recoupent et où ils divergent.
L'OT relève-t-elle de NIS2 ?
NIS2 réglemente des entités, pas des installations isolées. Si votre entreprise relève de NIS2, ses contrôleurs connectés font partie des systèmes auxquels s'appliquent les mesures de gestion des risques. Notre article sur les exigences NIS2 en matière de gestion des risques présente les dix mesures.
Pour le secteur alimentaire, le champ est étroit. L'annexe II de la directive NIS2 vise les entreprises du secteur alimentaire exerçant des activités de distribution en gros et de production et de transformation industrielles. Le commerce de détail alimentaire en tant que tel n'y figure pas. Un fabricant ou un grossiste alimentaire d'au moins 50 personnes peut en revanche être qualifié d'entité importante. La France n'a toutefois pas encore transposé NIS2 ; l'examen du projet de loi relatif à la résilience a de nouveau été reporté à l'Assemblée nationale en octobre 2026.
Le cas des fabricants d'équipements est différent. Dans le secteur de la fabrication, l'annexe II vise aussi la fabrication de machines et équipements, section C division 28 de la NACE Rév. 2. Qu'un fabricant d'équipements frigorifiques soit concerné dépend, comme toujours, de son activité et de sa taille. Notre vérificateur NIS2 vous donne une première estimation pour votre entreprise.
Les fabricants de produits connectés sont en outre soumis au Cyber Resilience Act, le règlement (UE) 2024/2847. Depuis le 11 septembre 2026, ils doivent signaler les vulnérabilités activement exploitées dans leurs produits, y compris pour les produits déjà sur le marché. La plupart des autres obligations, dont une période de support reflétant la durée d'utilisation attendue du produit, s'appliquent à partir du 11 décembre 2027. Pour des équipements déjà installés et arrêtés, cela ne change rien à la situation des mises à jour. Le risque reste chez l'exploitant.
Les entreprises qui ne relèvent pas de NIS2 en ressentent malgré tout les effets par leurs clients. Les entités réglementées doivent démontrer la sécurité de leur chaîne d'approvisionnement et interrogent donc leurs fournisseurs. Notre guide NIS2 et chaîne d'approvisionnement explique ce qu'il faut fournir dans ce cas.
Que devez-vous vérifier dès maintenant sur vos installations OT ?
Commencez par une liste complète et par la question de savoir quelles installations sont accessibles depuis Internet. La plupart des étapes suivantes en découlent.
- Établir l'inventaire. Les services généraux et l'informatique recensent ensemble chaque contrôleur connecté au réseau : fabricant, modèle, version du micrologiciel, site, statut du support, responsable.
- Vérifier l'exposition. Déterminez pour chaque installation si son interface d'administration est accessible via une adresse IP publique. Demandez explicitement à vos prestataires comment ils se connectent.
- Sécuriser l'accès à distance. Le CERT-FR recommande de n'autoriser l'accès que via un VPN sécurisé ou un réseau protégé, de remplacer les mots de passe par défaut et de mettre à jour le micrologiciel. Selon le CERT-FR, un filtrage des adresses IP des prestataires ne doit servir que de mesure d'urgence.
- Traiter les équipements en fin de vie. Planifiez leur remplacement et retirez-les d'Internet d'ici là. Une réinitialisation aux paramètres d'usine ne suffit pas : selon le CERT-FR, elle supprime la persistance de l'attaquant mais laisse la vulnérabilité ouverte.
- Encadrer les prestataires par contrat. Précisez par quelle voie le prestataire se connecte, comment il s'authentifie et dans quel délai il vous signale un incident. Le CERT-FR conseille expressément de vérifier vos conditions d'assurance avant de couper la liaison d'un prestataire.
- Documenter le risque et le mode dégradé. Inscrivez le scénario dans votre registre des risques et définissez le fonctionnement de l'installation en mode dégradé ainsi que la personne alertée la nuit.
Un exemple type : un fabricant alimentaire de 180 personnes exploite deux entrepôts frigorifiques qu'un frigoriste externe entretient via un portail de télémaintenance. L'inventaire révèle trois contrôleurs qui ne figurent sur aucune liste, dont l'un est accessible via une adresse IP publique, et le fabricant a cessé le support du modèle. En tant que producteur alimentaire industriel de cette taille, l'entreprise peut être qualifiée d'entité importante au sens de NIS2. Les contrôleurs entrent donc dans le périmètre de sa gestion des risques, et le prestataire dans son évaluation des fournisseurs.
Comment Kertos intègre les installations OT à votre SMSI
Kertos est une plateforme de conformité européenne sur laquelle les entreprises construisent leur SMSI et gèrent politiques, responsabilités, risques et preuves en un seul endroit. Vous y documentez les environnements de production et les équipements connectés en tant qu'actifs, vous les reliez aux risques correspondants et vous les intégrez au périmètre de votre SMSI. Le contrôleur frigorifique figure alors dans le même inventaire que le serveur, avec un responsable, une évaluation des risques et des mesures.
Si vous visez la certification ISO 27001, les experts certifiés de Kertos vous accompagnent jusqu'à l'audit. À ce jour, tous les clients de Kertos ont réussi leur audit. L'évaluation technique de la sécurité OT, comme la segmentation du réseau et le durcissement des contrôleurs, revient à des prestataires spécialisés en OT. Vous documentez ensuite leurs résultats dans le SMSI et y suivez les mesures ouvertes.
Les clients apprécient avant tout la structure que la plateforme apporte à la certification :
« Kertos nous aide à mener la certification ISO 27001 de manière organisée et structurée. Il définit des tâches claires et propose des suggestions assistées par IA, adaptées à la structure de notre entreprise. »
Martin S., Agentic AI Engineer, Petite entreprise (50 employés ou moins), G2, traduit de l'allemand
Nous vous montrons ce que cela peut donner pour vos sites lors d'une démo personnalisée.
Questions fréquentes
Qu'est-ce que la sécurité OT ?
La sécurité OT protège les systèmes qui pilotent des processus physiques, comme les installations frigorifiques, la gestion technique du bâtiment ou les machines de production. Elle vise d'abord la disponibilité et le fonctionnement sûr des installations, et pas seulement la protection des données.
Quelle est la différence entre sécurité IT et sécurité OT ?
La sécurité IT protège surtout les données et les systèmes bureautiques, la sécurité OT protège le pilotage de processus physiques. Les installations OT restent souvent en service longtemps après la fin du support du fabricant et sont fréquemment maintenues à distance par des prestataires externes. Ces deux facteurs compliquent les mises à jour et le contrôle des accès.
L'OT relève-t-elle de NIS2 ?
NIS2 s'applique à des entités, pas à des installations isolées. Si votre entreprise relève de NIS2, les dix mesures de l'article 21, paragraphe 2 de la directive s'appliquent aussi à vos installations OT, notamment la sécurité de la chaîne d'approvisionnement, le traitement des vulnérabilités, la gestion des actifs et l'authentification multifacteur.
L'ISO 27001 couvre-t-elle la sécurité OT ?
Oui, à condition que les installations OT entrent dans le périmètre du SMSI. Des mesures comme A.5.9 (inventaire), A.8.8 (vulnérabilités techniques) et A.8.22 (cloisonnement des réseaux) s'appliquent alors aussi aux contrôleurs. Si le périmètre se limite à l'informatique de bureau, le certificat ne dit rien des installations.
Comment les installations frigorifiques des supermarchés ont-elles été attaquées ?
Les attaquants ont accédé à des contrôleurs à distance dont l'interface d'administration était directement accessible depuis Internet, puis ont placé les installations en dégivrage continu jusqu'à 50 °C. Le CERT-FR cite les séries Danfoss AK-SM et AK-SC ainsi que Copeland xweb et Dixell xweb. Les auteurs n'ont pas encore été identifiés.