

Aikido
Aikido Security est une plateforme européenne de sécurité applicative et cloud. Elle détecte, priorise et corrige les vulnérabilités dans le code, les dépendances, les conteneurs, l'infrastructure cloud et l'exécution. Une seule plateforme remplace un empilement de scanners distincts, et ses résultats alimentent directement Kertos sous forme de preuves d'audit.
La sécurité conçue pour les équipes qui livrent le code
Fondée en Belgique, Aikido Security développe une plateforme de sécurité pensée avant tout pour les équipes de développement. Aikido est certifiée ISO 27001:2022 et SOC 2 Type II.
Ce que ce partenariat vous apporte
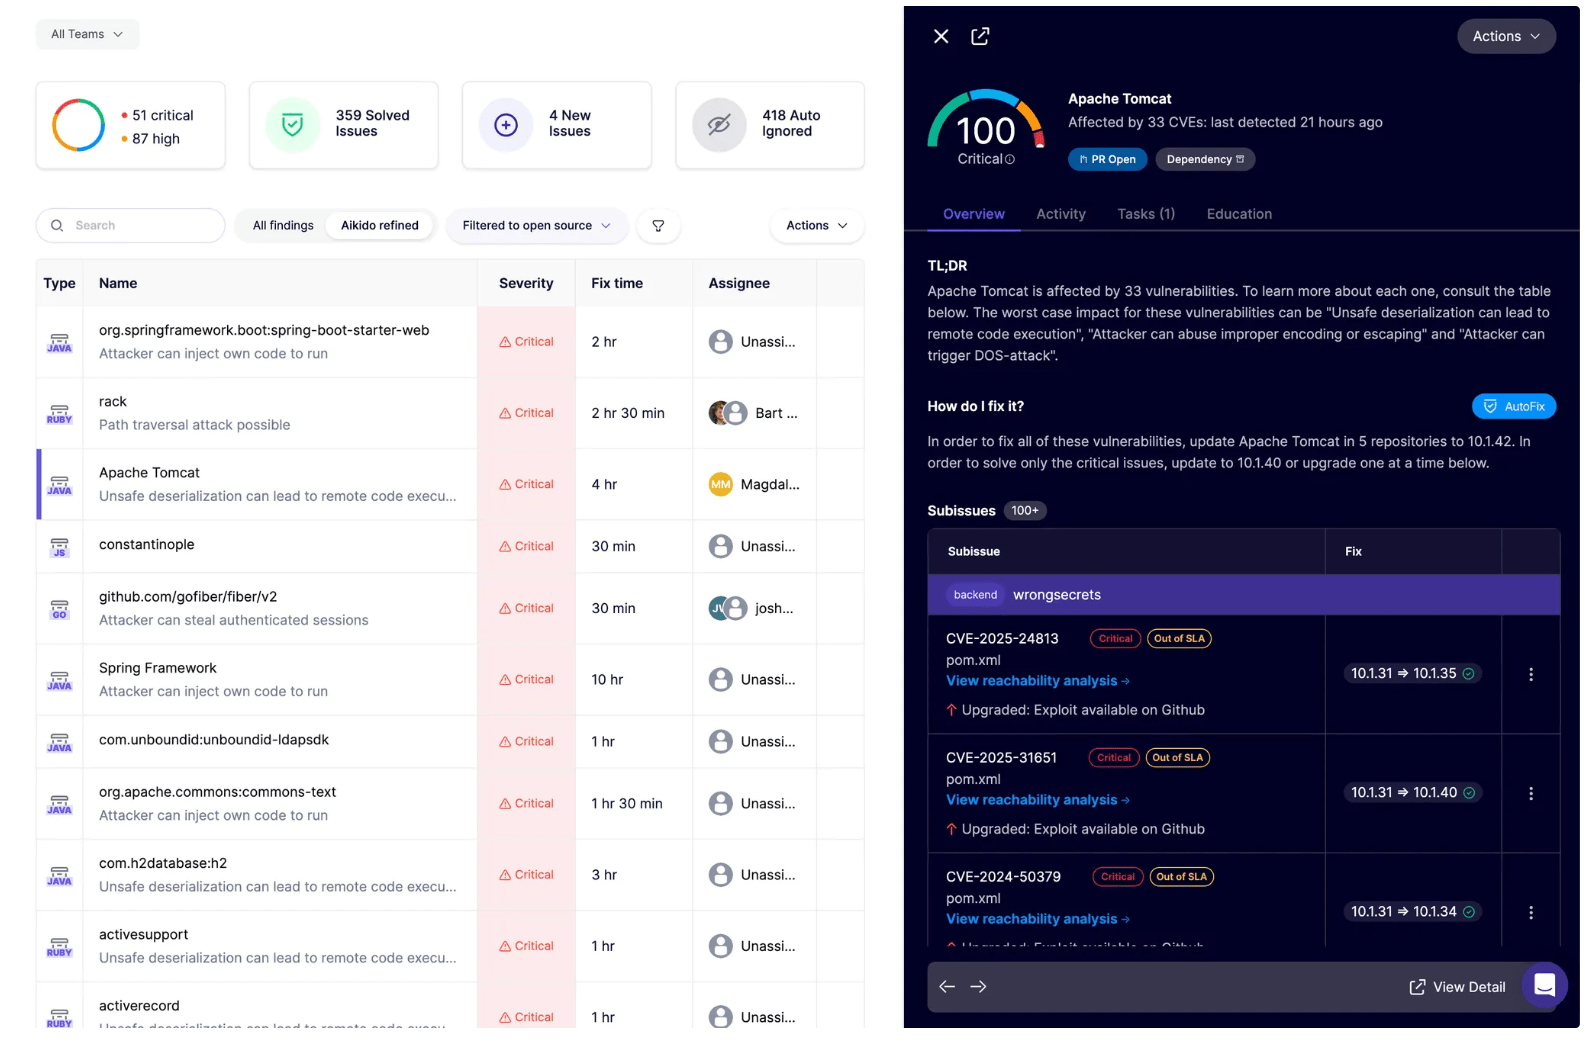
Kertos récupère vos findings Aikido et les délais de correction définis par vos équipes.
Kertos suit les findings clôturés dans les délais et archive le résultat comme preuve d'audit.
Couvre les contrôles de gestion des vulnérabilités, de développement sécurisé et de tests de sécurité.
Configuration unique, puis actualisation quotidienne en arrière-plan ou à la demande, en lecture seule.
Notre partenariat
Services et collaboration avec Kertos
Ce que couvre Aikido. Aikido réunit plus de 15 scanners de sécurité dans une seule plateforme. Côté code, cela comprend le SCA pour les dépendances open source, le SAST, la détection de secrets, la détection de malwares, la génération de SBOM et l'analyse des images de conteneurs. Côté cloud, la plateforme couvre le CSPM, l'analyse de l'infrastructure as code, l'analyse des machines virtuelles et la posture des données. En approche offensive, Aikido propose le DAST, l'analyse d'API, la surveillance de la surface d'attaque et le pentesting continu. La protection à l'exécution complète le dispositif en production.
Pourquoi les équipes techniques la choisissent. Aikido évalue chaque finding dans le contexte de votre code et propose des pull requests de correction en un clic. Son moteur SAST réduit à lui seul les faux positifs de 85 %, ce qui permet à vos équipes de développement de se concentrer sur les findings réellement exploitables. L'analyse a lieu là où le travail se fait, dans le dépôt et dans le pipeline.
Comment fonctionne l'intégration avec Kertos. Relier Aikido à la plateforme Kertos se fait en une seule connexion. Kertos récupère ensuite vos findings Aikido ainsi que les délais de correction que vous avez définis, en lecture seule, avec une actualisation quotidienne en arrière-plan ou à la demande. Kertos suit si les findings sont clôturés dans ces délais et transforme ce suivi en preuves d'audit automatiquement.
Ce que ces preuves démontrent. Les données synchronisées alimentent les contrôles relatifs à la gestion des vulnérabilités, au développement sécurisé et aux tests de sécurité pour l'ISO 27001, les exigences de tests de sécurité et de gestion des vulnérabilités du SOC 2, ainsi que l'obligation NIS2 de démontrer que les failles de sécurité sont identifiées et corrigées. Les preuves se constituent là où le travail se fait, au lieu d'être rassemblées à partir de captures d'écran trois semaines avant l'audit.
Ce qui reste de votre ressort. L'intégration documente votre gestion des vulnérabilités, elle ne la remplace pas. Vos équipes définissent toujours des délais de correction réalistes et corrigent ce que les scanners remontent. Les experts certifiés de Kertos examinent les preuves avec vous, signalent les écarts avant l'auditeur et préparent la documentation des contrôles associés.
Deux acteurs européens, un même flux de travail. Aikido assure la sécurité depuis la Belgique, Kertos la conformité depuis l'Allemagne. Les deux opèrent sous le droit européen sur une infrastructure européenne, les analyses de sécurité comme les preuves de conformité restent donc dans l'UE.
