
L'essentiel en bref
- Les conditions fournisseurs des grandes entreprises indiquent rarement « uniquement avec certificat », mais le plus souvent « ISO 27001 ou équivalent ». Sans certificat, les fournisseurs répondent à la place à un nouveau questionnaire pour chaque client, de 17 affirmations par oui ou non jusqu'à 627 questions dans le SIG Core.
- Avant le certificat, un fournisseur peut montrer trois choses à son client : une confirmation de son partenaire de conseil attestant qu'un SMSI est en cours de mise en place selon l'ISO 27001, de premières mesures qu'il documente lui-même, comme une politique, un registre des risques et une évaluation des fournisseurs, ainsi qu'un plan de projet avec des dates.
- À titre indicatif, Kertos prévoit environ 19 semaines pour mettre en place le SMSI. Du lancement du projet au certificat, il faut compter environ sept mois ; le certificat arrive en général quatre à six semaines après l'audit de Stage 2.
- Les réponses aux questionnaires de sécurité font souvent partie du contrat. La Deutsche Bahn prévoit dans ses conditions de sécurité une pénalité contractuelle de 2 % de la rémunération par manquement à certaines obligations, plafonnée à 5 % au total.
- Dans un projet ISO 27001, l'essentiel du temps ne se perd pas sur la technique, mais à cause du perfectionnisme, de trop nombreux participants impliqués trop tôt et d'outils d'IA inutilisés. Le levier le plus important au sein de la norme est un périmètre restreint mais honnête.
Les fournisseurs de taille moyenne qui travaillent avec de grands clients dans leur chaîne d'approvisionnement ne peuvent aujourd'hui presque plus échapper aux exigences en matière de sécurité de l'information. Dans de nombreux secteurs, elles sont depuis longtemps la norme.
Tôt ou tard, une exigence correspondant à l'ISO 27001 arrive sur votre bureau : sous forme de demande de certificat, de questionnaire dont le contenu est couvert par un tel certificat, ou de clause contractuelle qui pose exactement ces exigences. Parfois, elle s'accompagne d'un délai précis, par exemple « certificat sous douze mois ». Parfois, c'est un critère dans un appel d'offres, et parfois vous ne vous en rendez compte que lorsqu'un concurrent certifié remporte le marché.
Une responsable de la sécurité de l'information que j'accompagne actuellement reçoit régulièrement des questionnaires de sécurité de clients importants. Faute de certificat, elle a jusqu'ici répondu avec les mesures techniques et organisationnelles de son entreprise et indiqué des mesures équivalentes. Désormais, certains appels d'offres exigent que son entreprise respecte son calendrier de certification.
Votre grand client veut avant tout voir que vous maîtrisez vos risques, que vous connaissez vos propres fournisseurs, que ses données sont en sécurité chez vous et que vous pouvez continuer à livrer de manière fiable même après un incident de sécurité. Un certificat ISO 27001 peut prouver tout cela, à condition que les domaines concernés soient inclus dans le périmètre. La mise en place d'un système de management de la sécurité de l'information (SMSI) selon l'ISO/IEC 27001:2022 jusqu'à la certification ISO 27001 prend toutefois du temps, et de nombreux acheteurs veulent pouvoir vérifier dès la phase de mise en œuvre quelles normes s'appliquent déjà chez vous.
Dans cet article, je vous montre comment, en tant que fournisseur de l'industrie manufacturière, de la construction mécanique, de l'électronique et de l'automatisation ou du négoce de matières premières et de gros, vous pouvez combler cette période vis-à-vis de votre client tout en menant votre SMSI jusqu'au certificat.
Pourquoi vos clients demandent-ils l'ISO 27001 maintenant ?
Pour beaucoup de vos clients, la sécurité de leur propre chaîne d'approvisionnement est désormais une obligation légale, et ils vous la répercutent via des questionnaires et des contrats.
En Allemagne, la loi de transposition de NIS2 s'applique depuis le 6 décembre 2025. Les entreprises concernées doivent expressément garantir « la sécurité de la chaîne d'approvisionnement, y compris les aspects liés à la sécurité des relations avec les fournisseurs directs ou les prestataires de services » (§ 30, al. 2, phrase 2, n° 4 BSIG). Selon sa propre estimation, l'Office fédéral allemand de la sécurité des technologies de l'information (BSI) supervise ainsi environ 29 500 entités au lieu d'environ 4 500 auparavant, et chacune d'elles doit évaluer ses fournisseurs.
L'Autriche dispose également d'une réglementation comparable depuis octobre 2026 (NISG 2026, BGBl. I n° 94/2025), et les fournisseurs suisses se voient imposer les exigences via leurs contrats avec des clients de l'UE.
À cela s'ajoute le risque lui-même. Dans environ 28 % des entreprises en Allemagne, un fournisseur a été touché, de manière avérée ou présumée, par un vol de données, un sabotage ou de l'espionnage au cours des douze mois précédant l'enquête (Bitkom, enquête Wirtschaftsschutz 2025). Pour votre client, vous êtes donc une porte d'entrée potentielle. Ce que les clients réglementés demandent aux fournisseurs qui ne relèvent pas eux-mêmes de NIS2 est décrit dans notre article sur NIS2 dans la chaîne d'approvisionnement.
Une exception d'emblée : si vous livrez l'industrie automobile, on vous demandera le plus souvent un label TISAX plutôt qu'un certificat ISO. L'ISO 27001 n'y remplace en général pas TISAX.
Qu'exige concrètement votre client : un certificat, un questionnaire ou une clause contractuelle ?
Dans la plupart des cas, c'est un mélange des trois. Les conditions fournisseurs des grandes entreprises indiquent rarement « uniquement avec certificat », mais « ISO 27001 ou équivalent ». Le certificat reste toutefois la preuve la plus simple. Sans certificat, vous répondez à la place à des questionnaires, et ce pour chaque client.
Quelle est l'ampleur de ces questionnaires ?
Cela dépend fortement de qui pose les questions. Un exemple du Mittelstand allemand : le groupe Krah fait répondre ses prestataires informatiques à 17 affirmations par oui ou non dans une auto-évaluation. On y demande par exemple s'il existe une politique de sécurité, si les collaborateurs sont formés, si des sauvegardes existent et si le prestataire contrôle ses propres fournisseurs. Quiconque répond non à l'une des affirmations particulièrement importantes ou à quatre des autres doit présenter un plan d'action, faute de quoi le groupe Krah n'échange pas de données avec lui (groupe Krah, auto-évaluation des fournisseurs pour les prestataires informatiques, formulaire F10-0-6).
Les questionnaires standard courants sont nettement plus longs : le SIG (Standardized Information Gathering Questionnaire) de l'association américaine Shared Assessments compte 627 questions dans sa version Core et 1 936 dans sa version complète (Shared Assessments, SIG 2025). Des groupes comme Siemens, BASF ou la Deutsche Bahn encadrent en outre le sujet dans leurs propres conditions contractuelles en matière de cybersécurité.
Sur le fond, les questionnaires se ressemblent beaucoup. Les questions typiques sont :
- Qui est responsable de la sécurité de l'information chez vous ?
- Existe-t-il des politiques approuvées, une gestion des risques et un inventaire de vos systèmes ?
- Comment les accès sont-ils protégés, par exemple par une authentification multifacteur ?
- Les sauvegardes sont-elles testées régulièrement ?
- En combien de temps signalez-vous un incident de sécurité ?
- Comment contrôlez-vous vos propres fournisseurs ?
- Vos collaborateurs sont-ils formés régulièrement ?
Ne sous-estimez pas les réponses : elles font souvent partie du contrat, même si un outil d'IA les a préremplies. La Deutsche Bahn prévoit dans ses conditions de sécurité une pénalité contractuelle de 2 % de la rémunération du contrat concerné par manquement à certaines obligations, plafonnée à 5 % au total (Deutsche Bahn AG, conditions contractuelles complémentaires en matière de sécurité de l'information, édition du 01.11.2024, point 1.6). Même Amazon n'exige pas de certificat dans sa Vendor Security Policy, mais attend des fournisseurs qu'ils signalent un incident de sécurité au plus tard 24 heures après en avoir eu connaissance (Amazon, Vendor Security Policy, état au 11.9.2024).
Qu'est-ce qu'un certificat change ?
Il vous épargne une grande partie des questions. Dans mes projets chez Kertos, je vois souvent exactement ce tournant : les réponses sont éparpillées dans des fichiers Excel, chaque client pose ses questions dans son propre format, et à un moment donné se pose la question de savoir s'il ne vaudrait pas mieux se faire certifier directement. Spoiler : oui !
Et dans les appels d'offres ?
Dans les marchés publics, le pouvoir adjudicateur fixe lui-même les justificatifs d'aptitude qu'il exige (§ 122 GWB). L'ISO 27001 devient vite un critère éliminatoire, car c'est la preuve la plus simple. Un client de l'un de mes projets a qualifié l'ISO 27001 de « critère d'exclusion » dans presque tous les appels d'offres auxquels il participe. Et si un concurrent possède déjà le certificat, il passe la présélection sans questions supplémentaires.
Bref, tout indique que la certification est la prochaine étape logique. La décision est prise ; pourtant, des mois peuvent s'écouler avant que vous ayez réellement le certificat en main. Et maintenant ?
Que pouvez-vous montrer à votre client avant le certificat ?
Tant que le certificat manque, votre client veut surtout voir que vous progressez visiblement et que vous poursuivez sérieusement l'objectif. Il existe trois possibilités pour cela : une confirmation de votre partenaire de conseil attestant que vous travaillez sur un SMSI, de premières mesures mises en œuvre que vous documentez vous-même et un plan de projet crédible. Les preuves précoces vous font gagner du temps, mais elles ne remplacent évidemment pas le certificat.
À quoi sert une confirmation de collaboration ?
Chez Kertos, nous proposons d'établir, si besoin, une confirmation de collaboration. Nous y confirmons que votre entreprise met en place avec nous un SMSI selon l'ISO 27001 et sur quels domaines nous travaillons actuellement. Si votre client le demande, nous indiquons aussi une période prévue pour l'audit de certification. La confirmation n'atteste en revanche volontairement aucun état de mise en œuvre et ne remplace pas un audit. C'est pourquoi elle indique « est en cours d'élaboration et de mise en place progressive » et jamais « est mis en œuvre ». Les clients ont souvent besoin d'un tel courrier dans des délais très courts, par exemple pour un appel d'offres.
Dans mes projets, c'est une pratique courante : plusieurs clients m'ont demandé cette confirmation dès le début de notre collaboration et l'ont transmise directement à leurs propres clients.
Quelles mesures pouvez-vous documenter vous-même ?
Ce qui est déjà mis en œuvre, vous le documentez vous-même. De nombreux points des questionnaires peuvent être prouvés tôt dans la mise en œuvre, en renvoyant aux chapitres de la norme et aux mesures de l'annexe A :
- Périmètre et politique : un périmètre défini par écrit et une politique de sécurité de l'information approuvée (ISO/IEC 27001:2022, chap. 4.3 et 5.2).
- Responsabilité : un responsable de la sécurité de l'information désigné et des responsabilités documentées (ISO/IEC 27001:2022, chap. 5.3).
- Risques : un inventaire de vos actifs et un registre des risques avec un plan de traitement (ISO/IEC 27001:2022, chap. 6.1.2 et 6.1.3).
- Fournisseurs : une liste de vos propres fournisseurs avec une évaluation des fournisseurs critiques, afin de sécuriser aussi votre propre capacité de livraison (ISO/IEC 27001:2022, annexe A 5.19 à 5.22).
- Formation : des preuves que vos collaborateurs ont été formés et sensibilisés à la sécurité de l'information, par exemple avec un taux de participation (ISO/IEC 27001:2022, chap. 7.2 et 7.3 ainsi qu'annexe A 6.3). Chez nos clients, les formations se déroulent directement sur la plateforme Kertos, si bien que les preuves sont réunies au même endroit.
L'évaluation des fournisseurs est justement un atout. Près d'une entreprise sur trois en Allemagne impose des exigences de cybersécurité à ses fournisseurs, mais seulement 6 % les contrôlent régulièrement par des audits (TÜV-Verband, TÜV Cybersecurity Studie 2025, enquête auprès de 506 entreprises).
Tout ne peut cependant pas être montré tôt. L'audit interne, la revue de direction et la preuve que vos mesures fonctionnent sur plusieurs mois et sont réellement appliquées n'arrivent qu'en fin de projet. Au début, ces preuves n'existent pas encore, mais vous pouvez les planifier et les présenter dans un plan de projet.
Quand votre client peut-il compter sur le certificat ?
Bien sûr, le certificat doit être l'objectif tôt ou tard. Pour que votre client sache quand l'attendre, présentez-lui en plus un plan de projet crédible avec des dates. C'est souvent un argument fort, et de nombreux clients le prévoient même expressément : les auto-évaluations des fournisseurs comportent souvent un champ « certification prévue le ». Certains clients acceptent un plan d'action, d'autres conviennent d'une période de transition. Dans les appels d'offres, je vois souvent des formulations comme « certification confiée à X, audit de Stage 1 au mois Y, certificat au plus tard à Z ».
Un tel plan de projet ne sert pas seulement de repère à votre client. Il est aussi la base de votre propre chemin vers le certificat et structure le travail en interne.
Comment planifier la mise en œuvre de manière réaliste ?
Partez de la date d'audit souhaitée et remontez le temps. À titre indicatif, nous prévoyons chez Kertos environ 19 semaines pour mettre en place le SMSI jusqu'à la préparation de l'audit. Viennent ensuite l'audit interne et la revue de direction, puis environ trois semaines plus tard l'audit de certification externe, qui se déroule en deux étapes (Stage 1 et Stage 2). Du lancement du projet au certificat, comptez environ sept mois.
En principe, la mise en œuvre se divise en phases que toute entreprise traverse sur le chemin du certificat. Les durées sont des valeurs indicatives issues de notre plan de projet, et non des obligations fixes :
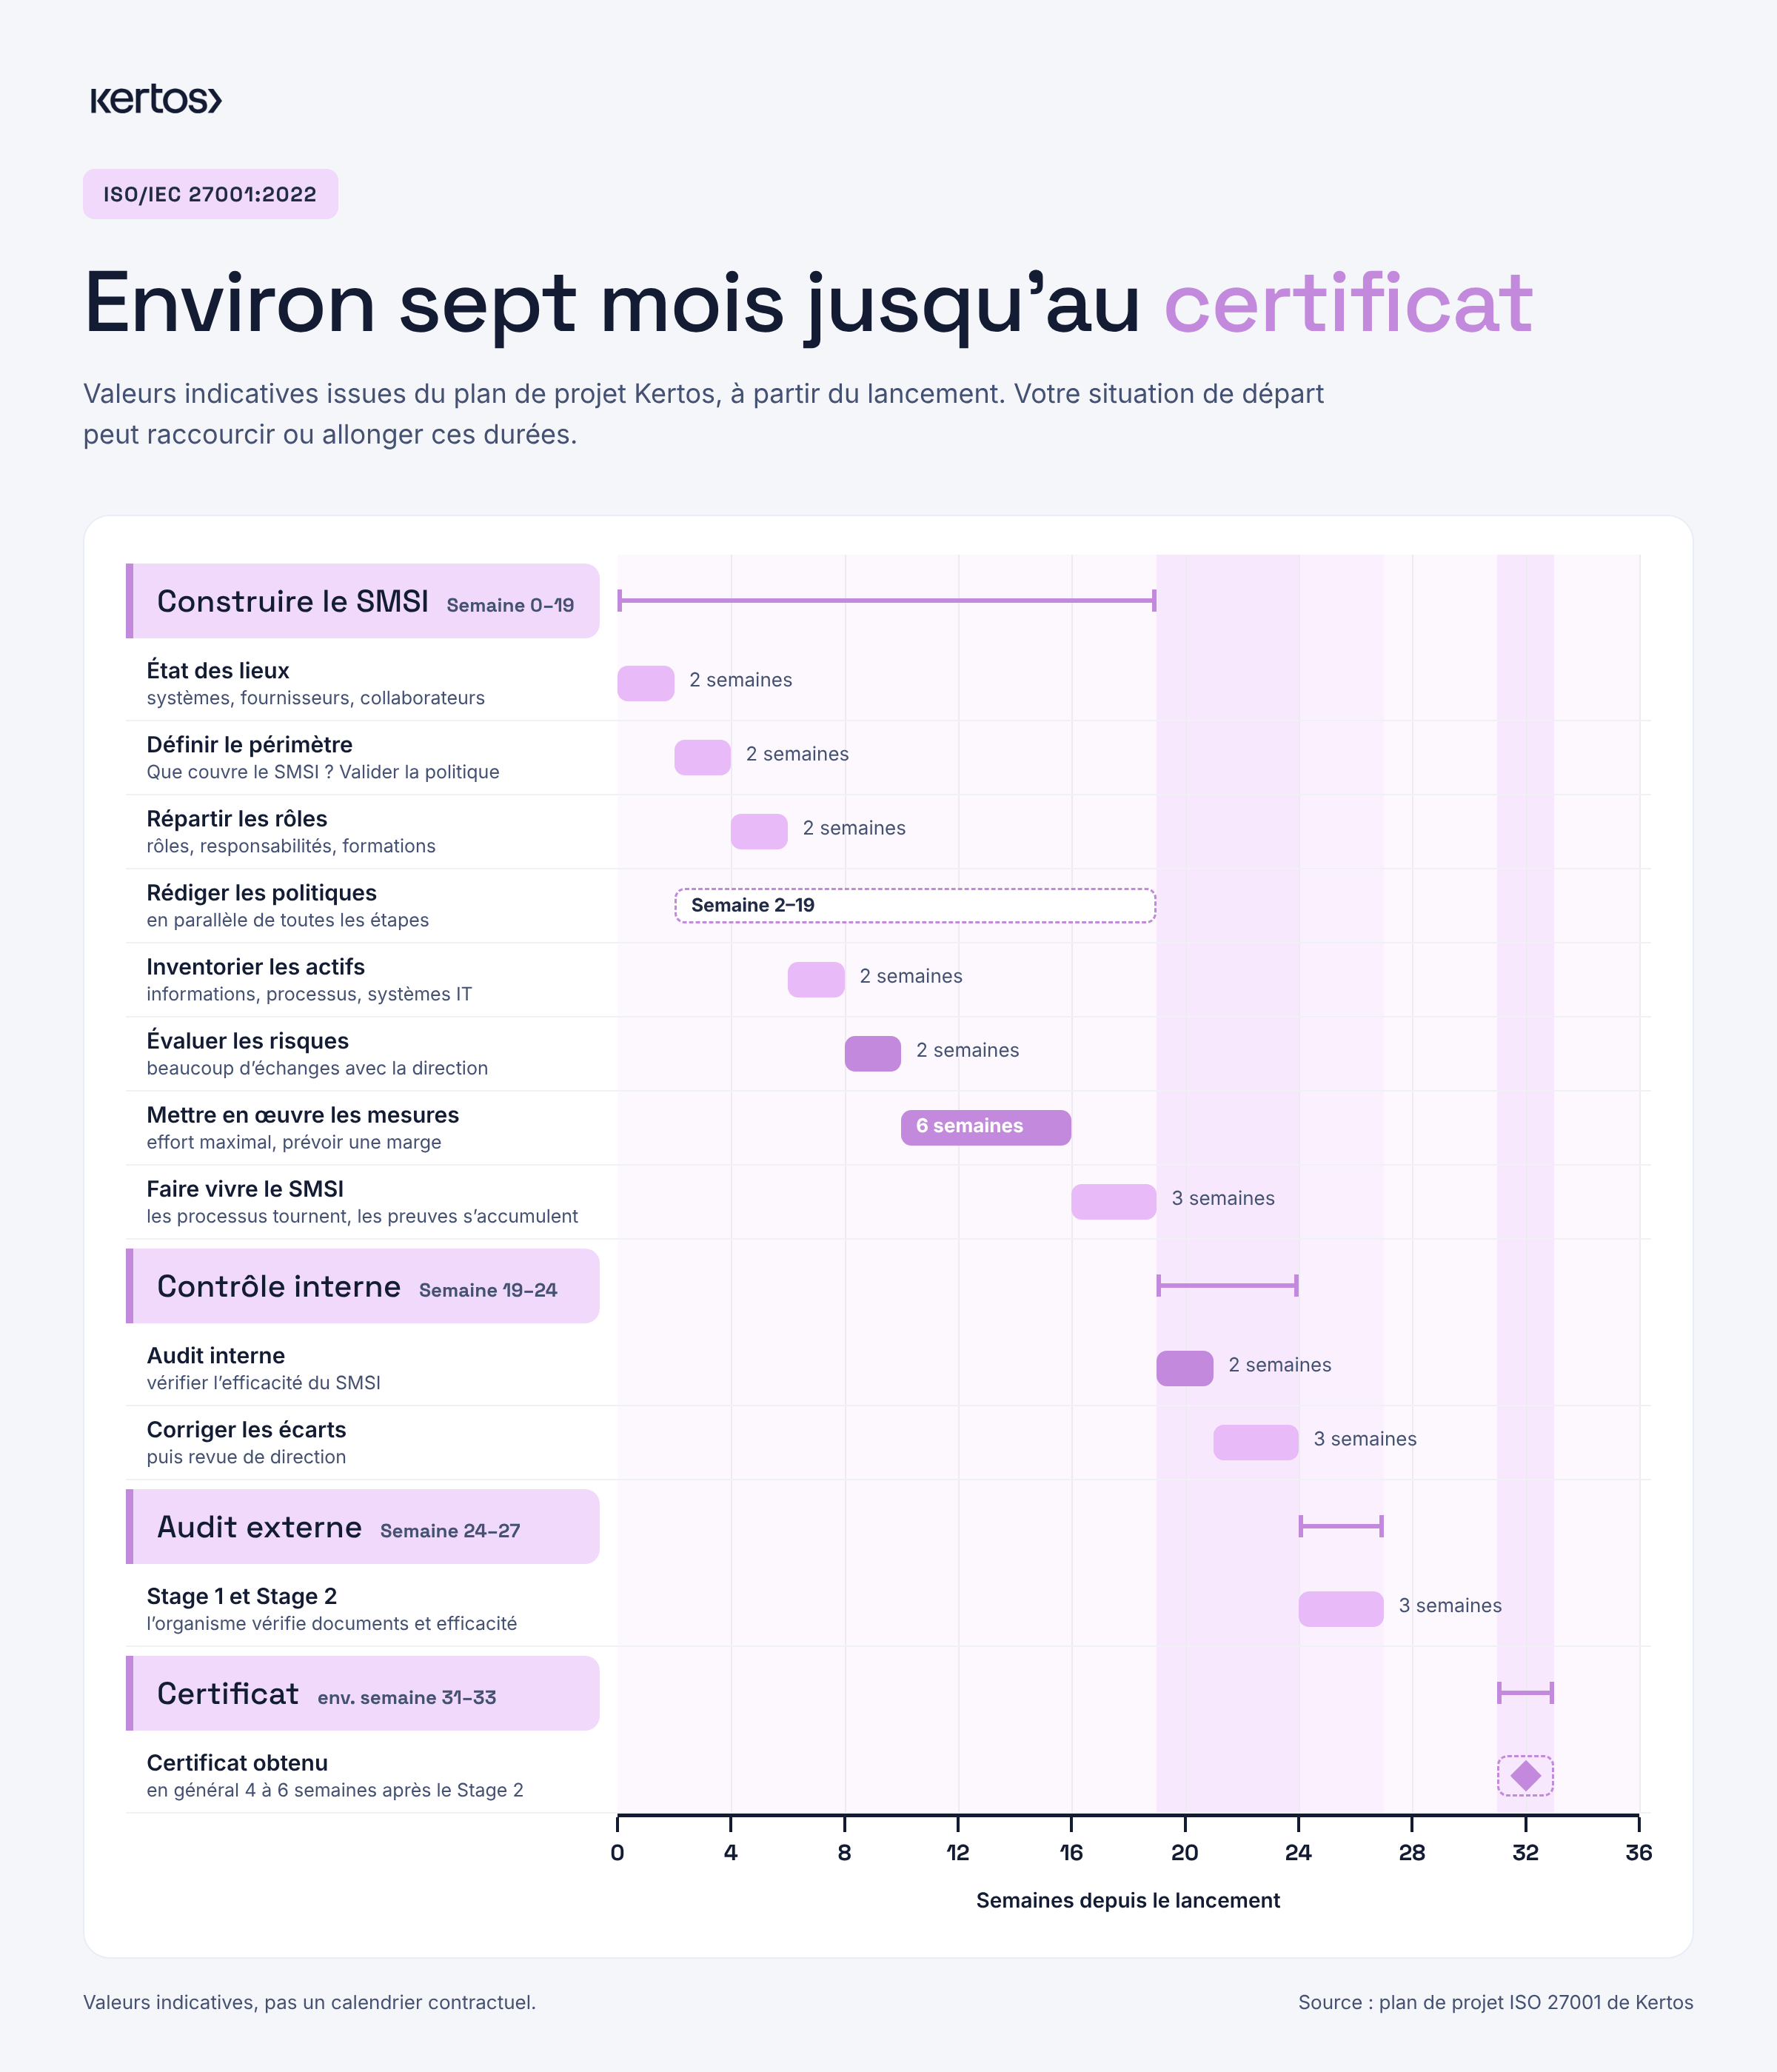
Vous adaptez les politiques en parallèle sur toute la période. C'est pour le traitement des risques qu'il vous faut la plus grande marge. Le certificat arrive en général quatre à six semaines après le Stage 2.
Les durées du graphique sont bien sûr des moyennes. La durée de la mise en œuvre chez vous dépend de facteurs très différents. Certains vous accélèrent, d'autres vous freinent.
Comment gagner du temps lors de la mise en œuvre ?
Il existe deux types de leviers : les facteurs internes que vous maîtrisez vous-même et les leviers issus de la norme elle-même. Le levier le plus important au sein de la norme est le périmètre.
Quels facteurs internes jouent un rôle ?
La rapidité de la mise en œuvre dépend de nombreux facteurs individuels que nous, en tant qu'experts externes, avons du mal à voir à l'avance. Les plus importants se répartissent en quatre catégories :
- Capacité : De combien de temps les personnes impliquées disposent-elles à côté de l'activité quotidienne ? Des projets plus urgents et prioritaires sont-ils menés en parallèle ?
- Circuits de décision : À quelle vitesse la direction décide-t-elle ? Votre responsable de la sécurité de l'information peut-il décider seul ou doit-il tout valider avec la direction ? Plus l'entreprise est grande, plus il y a de personnes et de services impliqués et plus ces circuits s'allongent. Avant d'introduire une procédure pour une mesure de la norme, par exemple l'attribution des droits d'accès, les sites doivent souvent d'abord clarifier comment cela fonctionne aujourd'hui. La direction décide ensuite quel processus convient à l'ensemble de l'entreprise et le valide. Puis il redescend dans les services jusqu'à être appliqué. Cela peut prendre très longtemps.
- Point de départ : Quels processus, documents et mesures de sécurité informatique existent déjà ? Sait-on immédiatement où tout se trouve ou faut-il d'abord chercher et se renseigner ?
- Savoir-faire et IA : Votre équipe a-t-elle de l'expérience avec les normes ISO, par exemple grâce à une certification ISO 9001 existante ? Et surtout : avec quelle aisance travaille-t-elle avec les outils d'IA ? Pour moi, l'IA fait aujourd'hui partie intégrante d'une mise en œuvre moderne du SMSI, et n'est pas un simple complément. Une entreprise qui dispose d'une infrastructure d'IA et de personnes capables de l'utiliser fait adapter ses politiques à sa propre organisation, préremplir les questionnaires à partir de documents existants et structurer ses preuves. C'est ce qui rend possible une mise en œuvre légère à côté de l'activité quotidienne.
Un exemple tiré de mes projets : une entreprise de taille moyenne avec plusieurs sites en Allemagne et un en Afrique de l'Est voulait décider, dans le cadre de la sécurité physique, si ses bureaux devaient être placés sous vidéosurveillance. Avant cela, il fallait d'abord clarifier pour le site d'Afrique de l'Est : les conditions sont-elles réunies ? Qui est responsable sur place ? Le droit local autorise-t-il la vidéosurveillance, et les autorisations nécessaires sont-elles en place ? Et le bailleur des bureaux impose-t-il peut-être des conditions qui s'y opposent ? Chacune de ces questions coûte du temps avant même de pouvoir s'attaquer à la mesure.
Quel rôle joue le périmètre ?
Outre ces facteurs internes, il existe bien sûr aussi des décisions stratégiques et techniques qui influencent fortement l'effort. La plus importante concerne le périmètre : il définit quelles sociétés, quels sites, processus et systèmes sont couverts par votre SMSI. Vous le fixez au début, dans le cadre des clauses relatives à l'établissement du système de management (ISO/IEC 27001:2022, chap. 4.3), et il encadre tout le reste.
Vous devez garder deux choses à l'esprit. Le périmètre doit couvrir la prestation que vous fournissez à vos clients ainsi que tous les processus qui participent à la fourniture de cette prestation ou qui l'influencent. C'est précisément ce que votre client vérifie sur le certificat. Et le périmètre doit être honnête : vous devez pouvoir justifier tout ce que vous excluez.
Les leviers typiques sont :
- Sociétés : Si votre groupe compte plusieurs sociétés, toutes ne doivent pas être incluses dans le périmètre dès le départ. Vous pouvez commencer par une société et en ajouter d'autres plus tard. Une certification séparée vaut surtout la peine si l'informatique est elle aussi séparée.
- Sites : Un site où aucun des processus couverts n'a lieu, par exemple un simple entrepôt sans informatique propre, peut rester en dehors. Cela réduit l'effort de mise en œuvre et d'audit.
- Bureaux : Exclure un bureau du périmètre peut être judicieux, surtout si votre entreprise travaille majoritairement à distance ou ne loue que des espaces de coworking ou des bureaux partagés. S'il n'y a là que quelques écrans et qu'aucun support de données ni document n'y est stocké, le bureau est moins pertinent pour la sécurité de l'information. Vous devez toutefois pouvoir justifier cette exclusion.
Malgré tout le potentiel d'économies, le certificat doit rester cohérent à long terme avec vos autres objectifs commerciaux et votre développement stratégique, par exemple lorsque de nouvelles sociétés, de nouveaux sites ou de nouveaux marchés s'ajoutent.
Où les entreprises perdent-elles le plus de temps ?
Rarement sur les mesures techniques comme les sauvegardes, le chiffrement ou la protection des accès. Dans mes projets, l'essentiel du temps se perd à cause d'obstacles organisationnels. Trois d'entre eux reviennent sans cesse.
- Se perdre dans les détails. Beaucoup d'équipes veulent formuler chaque politique parfaitement et mettre en œuvre chaque mesure entièrement avant de passer à l'étape suivante. La perfection n'est pas nécessaire pour la certification initiale. Utilisez des modèles, adaptez-les à votre entreprise et prenez des décisions suffisamment bonnes pour démarrer. Vous pourrez améliorer plus tard en exploitation courante.
- Impliquer trop tôt trop de personnes et de services. Quand tout le monde a son mot à dire dès le départ, de longues boucles de concertation s'ensuivent. Commencez avec une petite équipe centrale composée du responsable de la sécurité de l'information, de l'informatique et d'un interlocuteur au sein de la direction. Faites intervenir les services métiers de manière ciblée quand leur sujet arrive.
- Ne pas utiliser l'IA efficacement. Les outils d'IA peuvent adapter des politiques à votre entreprise, rédiger des projets de documentation des processus ou structurer des preuves. Sans eux, on écrit beaucoup à la main. Vous devez quand même vérifier les résultats, car lors de l'audit et face à votre client, vous répondez de chaque affirmation.
À quoi ressemble votre feuille de route concrète lorsque votre client pose un ultimatum pour un certificat ISO 27001 ?
Un ultimatum de votre client principal peut sembler écrasant au premier abord, surtout lorsqu'il concerne l'une de vos relations de fourniture les plus importantes ou un contrat décisif. Mais inutile de paniquer. Il existe une feuille de route réaliste pour ces cas-là :
- Prenez la décision de vous faire certifier. Entourez-vous pour cela d'un partenaire adapté.
- Faites confirmer la collaboration tôt. Transmettez la confirmation à votre client. Documentez vous-même les premières mesures mises en œuvre, comme la politique, le registre des risques ou l'évaluation des fournisseurs, et joignez-les.
- Élaborez un plan de projet concret et solide. Il doit tenir compte de vos ressources internes et des leviers de la norme afin que la mise en œuvre reste efficace et légère. Quelles phases sont critiques dans votre secteur ? Si le quatrième trimestre est particulièrement chargé chez vous, ne planifiez pas l'audit à ce moment-là. Et quand des personnes clés seront-elles absentes pendant une longue période ?
- Lancez la mise en œuvre. La devise ici : aussi restreint que possible, aussi large que nécessaire. Ne visez pas la perfection. Les années qui suivent la certification initiale sont faites pour cela : à chaque audit de surveillance annuel, vous pouvez vous rapprocher de votre idéal.
- Occupez-vous tôt des dates d'audit et de l'organisme de certification. D'ici quand voulez-vous être certifié ? Y a-t-il des organismes de certification que vous devriez contacter tôt en raison de la langue, du secteur ou de leur spécialisation ? Quels délais ont-ils ? Et qu'est-ce que cela implique pour votre audit interne : quand et avec qui le réalisez-vous ?
- Faites confiance à votre compétence. Tenez votre client informé de l'avancement.
Comment Kertos accompagne-t-il les fournisseurs vers la certification ISO 27001 ?
Kertos est une plateforme de conformité européenne sur laquelle vous mettez en place votre SMSI selon l'ISO 27001. Périmètre, politiques, registre des risques, évaluation des fournisseurs et preuves y sont réunis au même endroit. Quand le prochain questionnaire arrive ou que votre client demande où vous en êtes, les preuves sont déjà structurées. La formation « Information Security Basics » est incluse dans la plateforme, en allemand et en anglais. Sa réalisation est enregistrée pour chaque collaborateur comme preuve dans le SMSI.
Des experts certifiés de Kertos vous accompagnent du plan de projet jusqu'à l'audit de certification. Si votre client a besoin d'une preuve dès la phase de projet, Kertos établit une confirmation de collaboration qui mentionne la mise en place de votre SMSI et, sur demande, la période prévue pour l'audit de certification. La mise en œuvre des mesures reste de votre ressort ; Kertos structure, documente et accompagne. À ce jour, tous les clients de Kertos ont réussi leur audit. Nous vous montrons volontiers à quoi ressemble un plan de projet réaliste pour votre entreprise lors d'une démo personnalisée.
Questions fréquentes
Que pouvons-nous montrer à notre client tant que le certificat ISO 27001 manque ?
Trois choses : une confirmation de votre partenaire de conseil attestant que vous mettez en place un SMSI selon l'ISO 27001, de premières mesures mises en œuvre comme la politique, le registre des risques, l'évaluation des fournisseurs et les preuves de formation, ainsi qu'un plan de projet avec des dates jusqu'à l'audit de certification. L'audit interne, la revue de direction et la preuve que les mesures fonctionnent sur plusieurs mois ne peuvent être présentés qu'en fin de projet.
Un certificat ISO 27001 en huit à douze semaines est-il réaliste ?
Seulement dans des cas exceptionnels. Notre valeur indicative est d'environ 19 semaines de mise en place, suivies de l'audit interne, du Stage 1 et du Stage 2. Cela va plus vite si la technique est déjà largement conforme à la norme, si la direction décide rapidement et si une personne est dédiée au projet.
Faut-il passer par le TÜV ou DEKRA, ou n'importe quel organisme de certification convient-il ?
Ce qui compte, c'est l'accréditation, pas le nom. En Allemagne, c'est la DAkkS qui accrédite, en Autriche Akkreditierung Austria, en Suisse le SAS. Les certificats d'organismes accrédités par d'autres membres du réseau international d'accréditation, comme l'UKAS britannique, sont en général également reconnus (IAF Multilateral Recognition Arrangement). Demandez au préalable à votre client s'il exige des organismes précis. Le certificat est valable trois ans, avec des audits de surveillance annuels entre-temps.
Pouvons-nous réserver la date d'audit pendant le projet ?
Oui, et vous devriez le faire. Dans mes projets, le délai d'attente auprès des organismes de certification est en moyenne d'un mois à un mois et demi, souvent plus au quatrième trimestre. Calculez la date à rebours à partir de votre plan de projet et réservez-la tôt.
Un questionnaire rempli suffit-il à la place d'un certificat ?
Pour beaucoup de clients, oui, temporairement, surtout si vous présentez un plan de certification. À long terme, cela devient toutefois généralement plus lourd, car chaque client pose ses propres questions. Cela peut vite devenir inefficace et une véritable perte de temps.