
Das Wichtigste in Kürze
- In den Lieferantenbedingungen großer Unternehmen steht selten „nur mit Zertifikat", sondern meist „ISO 27001 oder gleichwertig". Ohne Zertifikat beantworten Zulieferer stattdessen für jeden Kunden neue Fragebögen, von 17 Ja/Nein-Aussagen bis zu 627 Fragen im SIG Core.
- Vor dem Zertifikat können Zulieferer ihrem Kunden drei Dinge zeigen: eine Bestätigung des Beratungspartners, dass ein ISMS nach ISO 27001 aufgebaut wird, selbst belegte erste Maßnahmen wie Leitlinie, Risikoregister und Lieferantenbewertung sowie einen Projektplan mit Terminen.
- Als Orientierung plant Kertos rund 19 Wochen für den Aufbau des ISMS. Vom Projektstart bis zum Zertifikat sind es rund sieben Monate; das Zertifikat kommt erfahrungsgemäß vier bis sechs Wochen nach dem Stage-2-Audit.
- Antworten in Sicherheitsfragebögen werden oft Teil des Vertrags. Die Deutsche Bahn sieht bei Verstößen gegen bestimmte Pflichten aus ihren Sicherheitsbedingungen eine Vertragsstrafe von 2 % der Vergütung je Verstoß vor, insgesamt höchstens 5 %.
- Die meiste Zeit geht bei der ISO-27001-Implementierung nicht durch Technik verloren, sondern durch Perfektionismus, zu viele Beteiligte zu früh und ungenutzte KI-Tools. Der wichtigste fachliche Hebel ist ein eng, aber ehrlich gewählter Geltungsbereich.
Wer als Mittelständler mit Großkunden innerhalb seiner Lieferkette zusammenarbeitet, kommt an Anforderungen an die Informationssicherheit heute kaum noch vorbei. Sie sind in vielen Branchen längst Standard.
Früher oder später landet eine Anforderung auf Ihrem Tisch, die der ISO 27001 entspricht: als Forderung nach einem Zertifikat, als Fragebogen, dessen Inhalte ein solches Zertifikat abdeckt, oder als Vertragsklausel, die genau diese Anforderungen stellt. Manchmal kommt sie mit einer klaren Frist, etwa „Zertifikat innerhalb von zwölf Monaten". Manchmal ist sie ein Kriterium in einer Ausschreibung und manchmal merken Sie es erst, wenn ein Wettbewerber mit Zertifikat den Auftrag bekommt.
Eine Informationssicherheitsbeauftragte, die ich gerade begleite, bekommt regelmäßig Sicherheitsfragebögen von größeren Kunden. Weil das Zertifikat fehlt, hat sie bisher mit den technischen und organisatorischen Maßnahmen ihres Unternehmens geantwortet und gleichwertige Maßnahmen angegeben. Inzwischen setzen erste Ausschreibungen voraus, dass ihr Unternehmen den Zeitplan zur Zertifizierung einhält.
Ihr Großkunde will dabei vor allem sehen, dass Sie Ihre Risiken im Griff haben, Ihre eigenen Lieferanten kennen, seine Daten bei Ihnen sicher sind und Sie auch nach einem Sicherheitsvorfall zuverlässig weiterliefern können. All das kann ein ISO-27001-Zertifikat belegen, sofern die betreffenden Bereiche im Geltungsbereich liegen. Der Aufbau eines Informationssicherheits-Managementsystems (ISMS) nach ISO/IEC 27001:2022 bis zur ISO-27001-Zertifizierung braucht aber Zeit und viele Abnehmer möchten schon während der Implementierung nachvollziehen können, welche Standards bei Ihnen bereits gelten.
Wie Sie diese Zeit als Zulieferer aus der Fertigung, dem Maschinenbau, der Elektronik und Automatisierung oder dem Rohstoff- und Großhandel gegenüber Ihrem Kunden überbrücken und parallel Ihr ISMS bis zum Zertifikat bringen, zeige ich Ihnen in diesem Artikel.
Warum fragen Ihre Kunden gerade jetzt nach ISO 27001?
Für viele Ihrer Kunden ist die Sicherheit der eigenen Lieferkette inzwischen eine gesetzliche Pflicht und diese Pflicht geben sie über Fragebögen und Verträge an Sie weiter.
Seit dem 6. Dezember 2025 gilt in Deutschland das NIS2-Umsetzungsgesetz. Betroffene Unternehmen müssen ausdrücklich die „Sicherheit der Lieferkette einschließlich sicherheitsbezogener Aspekte der Beziehungen zu unmittelbaren Anbietern oder Diensteanbietern" gewährleisten (§ 30 Abs. 2 Satz 2 Nr. 4 BSIG). Das BSI beaufsichtigt damit nach eigener Schätzung rund 29.500 Einrichtungen statt bisher etwa 4.500 und jede davon muss ihre Lieferanten bewerten.
Auch Österreich hat seit Oktober 2026 eine vergleichbare Regelung (NISG 2026, BGBl. I Nr. 94/2025), und Schweizer Zulieferer bekommen die Anforderungen über die Verträge mit ihren EU-Kunden durchgereicht.
Dazu kommt das Risiko selbst. Bei rund 28 % der Unternehmen in Deutschland war in den zwölf Monaten vor der Befragung ein Zulieferer sicher oder vermutlich von Datendiebstahl, Sabotage oder Spionage betroffen (Bitkom, Befragung zum Wirtschaftsschutz 2025). Für Ihren Kunden sind Sie damit ein mögliches Einfallstor. Was regulierte Kunden von Zulieferern konkret abfragen, die selbst nicht unter NIS2 fallen, beschreibt unser Beitrag zu NIS2 in der Lieferkette.
Eine Ausnahme vorweg: Wenn Sie an die Automobilindustrie liefern, wird meist kein ISO-Zertifikat, sondern ein TISAX-Label verlangt. ISO 27001 ersetzt TISAX dort in der Regel nicht.
Was verlangt Ihr Kunde konkret: Zertifikat, Fragebogen oder Vertragsklausel?
In den meisten Fällen ist es eine Mischung aus allem. In den Lieferantenbedingungen großer Unternehmen steht selten „nur mit Zertifikat", sondern „ISO 27001 oder gleichwertig". Das Zertifikat ist aber der einfachste Nachweis dafür. Ohne Zertifikat beantworten Sie stattdessen Fragebögen, und zwar für jeden Kunden neu.
Wie umfangreich sind diese Fragebögen?
Das hängt stark davon ab, wer fragt. Ein Beispiel aus dem Mittelstand: Die Krah-Gruppe lässt ihre IT-Dienstleister in einer Selbstauskunft 17 Aussagen mit Ja oder Nein beantworten. Gefragt wird zum Beispiel, ob es eine Sicherheitsrichtlinie gibt, ob Mitarbeitende geschult werden, ob Backups existieren und ob die eigenen Lieferanten geprüft werden. Wer eine der besonders wichtigen Aussagen oder vier der übrigen verneint, muss einen Maßnahmenplan vorlegen, sonst tauscht die Krah-Gruppe keine Daten mit ihm aus (Krah-Gruppe, Lieferantenselbstauskunft IT-Dienstleister, Formular F10-0-6).
Verbreitete Standardfragebögen sind deutlich länger: Der SIG (Standardized Information Gathering Questionnaire) des US-Verbands Shared Assessments hat in der Core-Version 627 Fragen und in der Vollversion 1.936 (Shared Assessments, SIG 2025). Konzerne wie Siemens, BASF oder die Deutsche Bahn regeln das Thema zusätzlich in eigenen Vertragsbedingungen zur Cybersicherheit.
Inhaltlich ähneln sich die Fragebögen stark. Typische Fragen sind:
- Wer ist bei Ihnen für Informationssicherheit verantwortlich?
- Gibt es freigegebene Richtlinien, ein Risikomanagement und ein Inventar Ihrer Systeme?
- Wie sind Zugänge geschützt, etwa mit Multi-Faktor-Authentifizierung?
- Werden Backups regelmäßig getestet?
- Wie schnell melden Sie einen Sicherheitsvorfall?
- Wie prüfen Sie Ihre eigenen Lieferanten?
- Werden Ihre Mitarbeitenden regelmäßig geschult?
Unterschätzen sollten Sie die Antworten nicht, denn sie werden oft Teil des Vertrags, auch wenn ein KI-Tool sie vorausgefüllt hat. Die Deutsche Bahn sieht bei Verstößen gegen bestimmte Pflichten aus ihren Sicherheitsbedingungen eine Vertragsstrafe von 2 % der Vergütung aus dem betroffenen Vertrag je Verstoß vor, insgesamt höchstens 5 % (Deutsche Bahn AG, Ergänzende Vertragsbedingungen Informationssicherheit, Ausgabe 01.11.2024, Ziffer 1.6). Selbst Amazon verlangt in seiner Vendor Security Policy kein Zertifikat, erwartet aber, dass Lieferanten einen Sicherheitsvorfall spätestens 24 Stunden, nachdem sie davon erfahren, melden (Amazon, Vendor Security Policy, Stand 11.9.2024).
Was ändert ein Zertifikat daran?
Es erspart Ihnen einen großen Teil der Fragen. In meinen Projekten bei Kertos sehe ich oft genau diesen Wendepunkt: Die Antworten liegen verstreut in Excel, jeder Kunde fragt in seinem eigenen Format, und irgendwann stellt sich die Frage, ob man nicht besser gleich zertifiziert. Spoiler: ja!
Und bei Ausschreibungen?
In öffentlichen Ausschreibungen legt der Auftraggeber selbst fest, welche Eignungsnachweise er verlangt (§ 122 GWB). ISO 27001 wird dabei schnell zum K.-o.-Kriterium, weil es der einfachste Nachweis ist. Ein Kunde aus meinen Projekten nannte ISO 27001 ein „Exit-Kriterium" in fast jeder Ausschreibung, an der er teilnimmt. Und wenn ein Wettbewerber das Zertifikat schon hat, kommt er ohne Zusatzfragen durch die Vorauswahl.
Nun gut, es deutet also alles darauf hin, dass eine Zertifizierung der nächste logische Schritt ist. Die Entscheidung ist gefallen; trotzdem können Monate vergehen, bis Sie das Zertifikat tatsächlich in den Händen halten. Und wie geht es jetzt weiter?
Was können Sie Ihrem Kunden bereits vor dem Zertifikat zeigen?
Solange das Zertifikat fehlt, will Ihr Kunde vor allem sehen, dass Sie sichtbar vorankommen und das Ziel ernsthaft verfolgen. Dafür gibt es drei Möglichkeiten: eine Bestätigung Ihres Beratungspartners, dass Sie an einem ISMS arbeiten, erste umgesetzte Maßnahmen, die Sie selbst belegen, und einen glaubwürdigen Projektplan. Frühe Nachweise verschaffen Ihnen zwar Zeit, ersetzen das Zertifikat aber natürlich nicht.
Was bringt eine Bestätigung der Zusammenarbeit?
Wir bei Kertos bieten an, bei Bedarf eine sogenannte Bestätigung der Zusammenarbeit auszustellen. Darin bestätigen wir, dass Ihr Unternehmen gemeinsam mit uns ein ISMS nach ISO 27001 aufbaut und an welchen Bereichen gerade gearbeitet wird. Wenn Ihr Kunde danach fragt, nennen wir auch einen geplanten Zeitraum für das Zertifizierungsaudit. Einen Umsetzungsstand bescheinigt die Bestätigung aber bewusst nicht, und sie ersetzt auch kein Audit. Deshalb steht darin „wird erarbeitet und schrittweise aufgebaut" und nie „ist umgesetzt". Kunden brauchen so ein Schreiben oft sehr kurzfristig, etwa für eine Ausschreibung.
In meinen Projekten ist das gängige Praxis: Mehrere Kunden haben mich gleich zu Beginn unserer Zusammenarbeit um diese Bestätigung gebeten und sie direkt an ihre eigenen Kunden weitergegeben.
Welche Maßnahmen können Sie selbst belegen?
Was schon umgesetzt ist, belegen Sie selbst. Viele Punkte aus den Fragebögen lassen sich früh in der Implementierung nachweisen, mit Verweis auf die Kapitel der Norm und die Controls aus Anhang A:
- Geltungsbereich und Leitlinie: ein schriftlich festgelegter Geltungsbereich und eine freigegebene Informationssicherheitsleitlinie (ISO/IEC 27001:2022, Kap. 4.3 und 5.2).
- Verantwortung: ein benannter Informationssicherheitsbeauftragter (ISB) und dokumentierte Zuständigkeiten (ISO/IEC 27001:2022, Kap. 5.3).
- Risiken: ein Inventar Ihrer Vermögenswerte und ein Risikoregister mit Behandlungsplan (ISO/IEC 27001:2022, Kap. 6.1.2 und 6.1.3).
- Lieferanten: eine Liste Ihrer eigenen Lieferanten mit einer Bewertung der kritischen, damit auch Ihre Lieferfähigkeit abgesichert ist (ISO/IEC 27001:2022, Anhang A 5.19 bis 5.22).
- Schulung: Nachweise, dass Ihre Mitarbeitenden zur Informationssicherheit geschult und sensibilisiert wurden, zum Beispiel mit Teilnahmequote (ISO/IEC 27001:2022, Kap. 7.2 und 7.3 sowie Anhang A 6.3). Bei unseren Kunden laufen die Schulungen direkt über die Kertos-Plattform, damit liegen die Nachweise gleich an einem Ort.
Gerade die Lieferantenbewertung ist ein Pluspunkt. Zwar stellt knapp jedes dritte Unternehmen in Deutschland Cybersicherheitsanforderungen an seine Lieferanten, aber nur 6 % überprüfen diese auch regelmäßig mit Audits (TÜV-Verband, TÜV Cybersecurity Studie 2025, Befragung von 506 Unternehmen).
Nicht alles lässt sich allerdings früh zeigen. Das interne Audit, die Managementbewertung und der Nachweis, dass Ihre Maßnahmen über Monate wirken und auch tatsächlich gelebt werden, kommen erst gegen Ende des Projekts. Zu Beginn liegen diese Nachweise noch nicht vor, Sie können sie aber in einem Projektplan einplanen und darstellen.
Wann kann Ihr Kunde mit dem Zertifikat rechnen?
Natürlich sollte das Zertifikat früher oder später das Ziel sein. Damit Ihr Kunde weiß, wann er damit rechnen kann, legen Sie ihm zusätzlich einen glaubwürdigen Projektplan mit Terminen vor. Das ist oft ein starkes Argument, und viele Kunden sehen das sogar ausdrücklich vor: In Lieferantenselbstauskünften gibt es häufig ein Feld „Zertifizierung geplant am". Manche Kunden akzeptieren einen Maßnahmenplan, andere vereinbaren eine Übergangsfrist. In Ausschreibungen sehe ich oft Formulierungen wie „Zertifizierung beauftragt bei X, Stage-1-Audit im Monat Y, Zertifikat bis spätestens Z".
Ein solcher Projektplan dient nicht nur Ihrem Kunden als Orientierung. Er ist auch der Grundstein für Ihren eigenen Weg zum Zertifikat und gibt intern Struktur.
Wie planen Sie die Implementierung realistisch?
Rechnen Sie rückwärts von Ihrem gewünschten Audittermin. Als Orientierung planen wir bei Kertos rund 19 Wochen für den Aufbau des ISMS bis zur Audit-Vorbereitung. Danach folgen internes Audit und Managementbewertung und etwa drei Wochen später das externe Zertifizierungsaudit, das in zwei Stufen abläuft (Stage 1 und Stage 2). Vom Projektstart bis zum Zertifikat sollten Sie mit rund sieben Monaten rechnen.
Grundsätzlich lässt sich die Implementierung in Phasen gliedern, die jedes Unternehmen auf dem Weg zum Zertifikat durchläuft. Die Zeiten sind Orientierungswerte aus unserem Projektplan, keine festen Vorgaben:
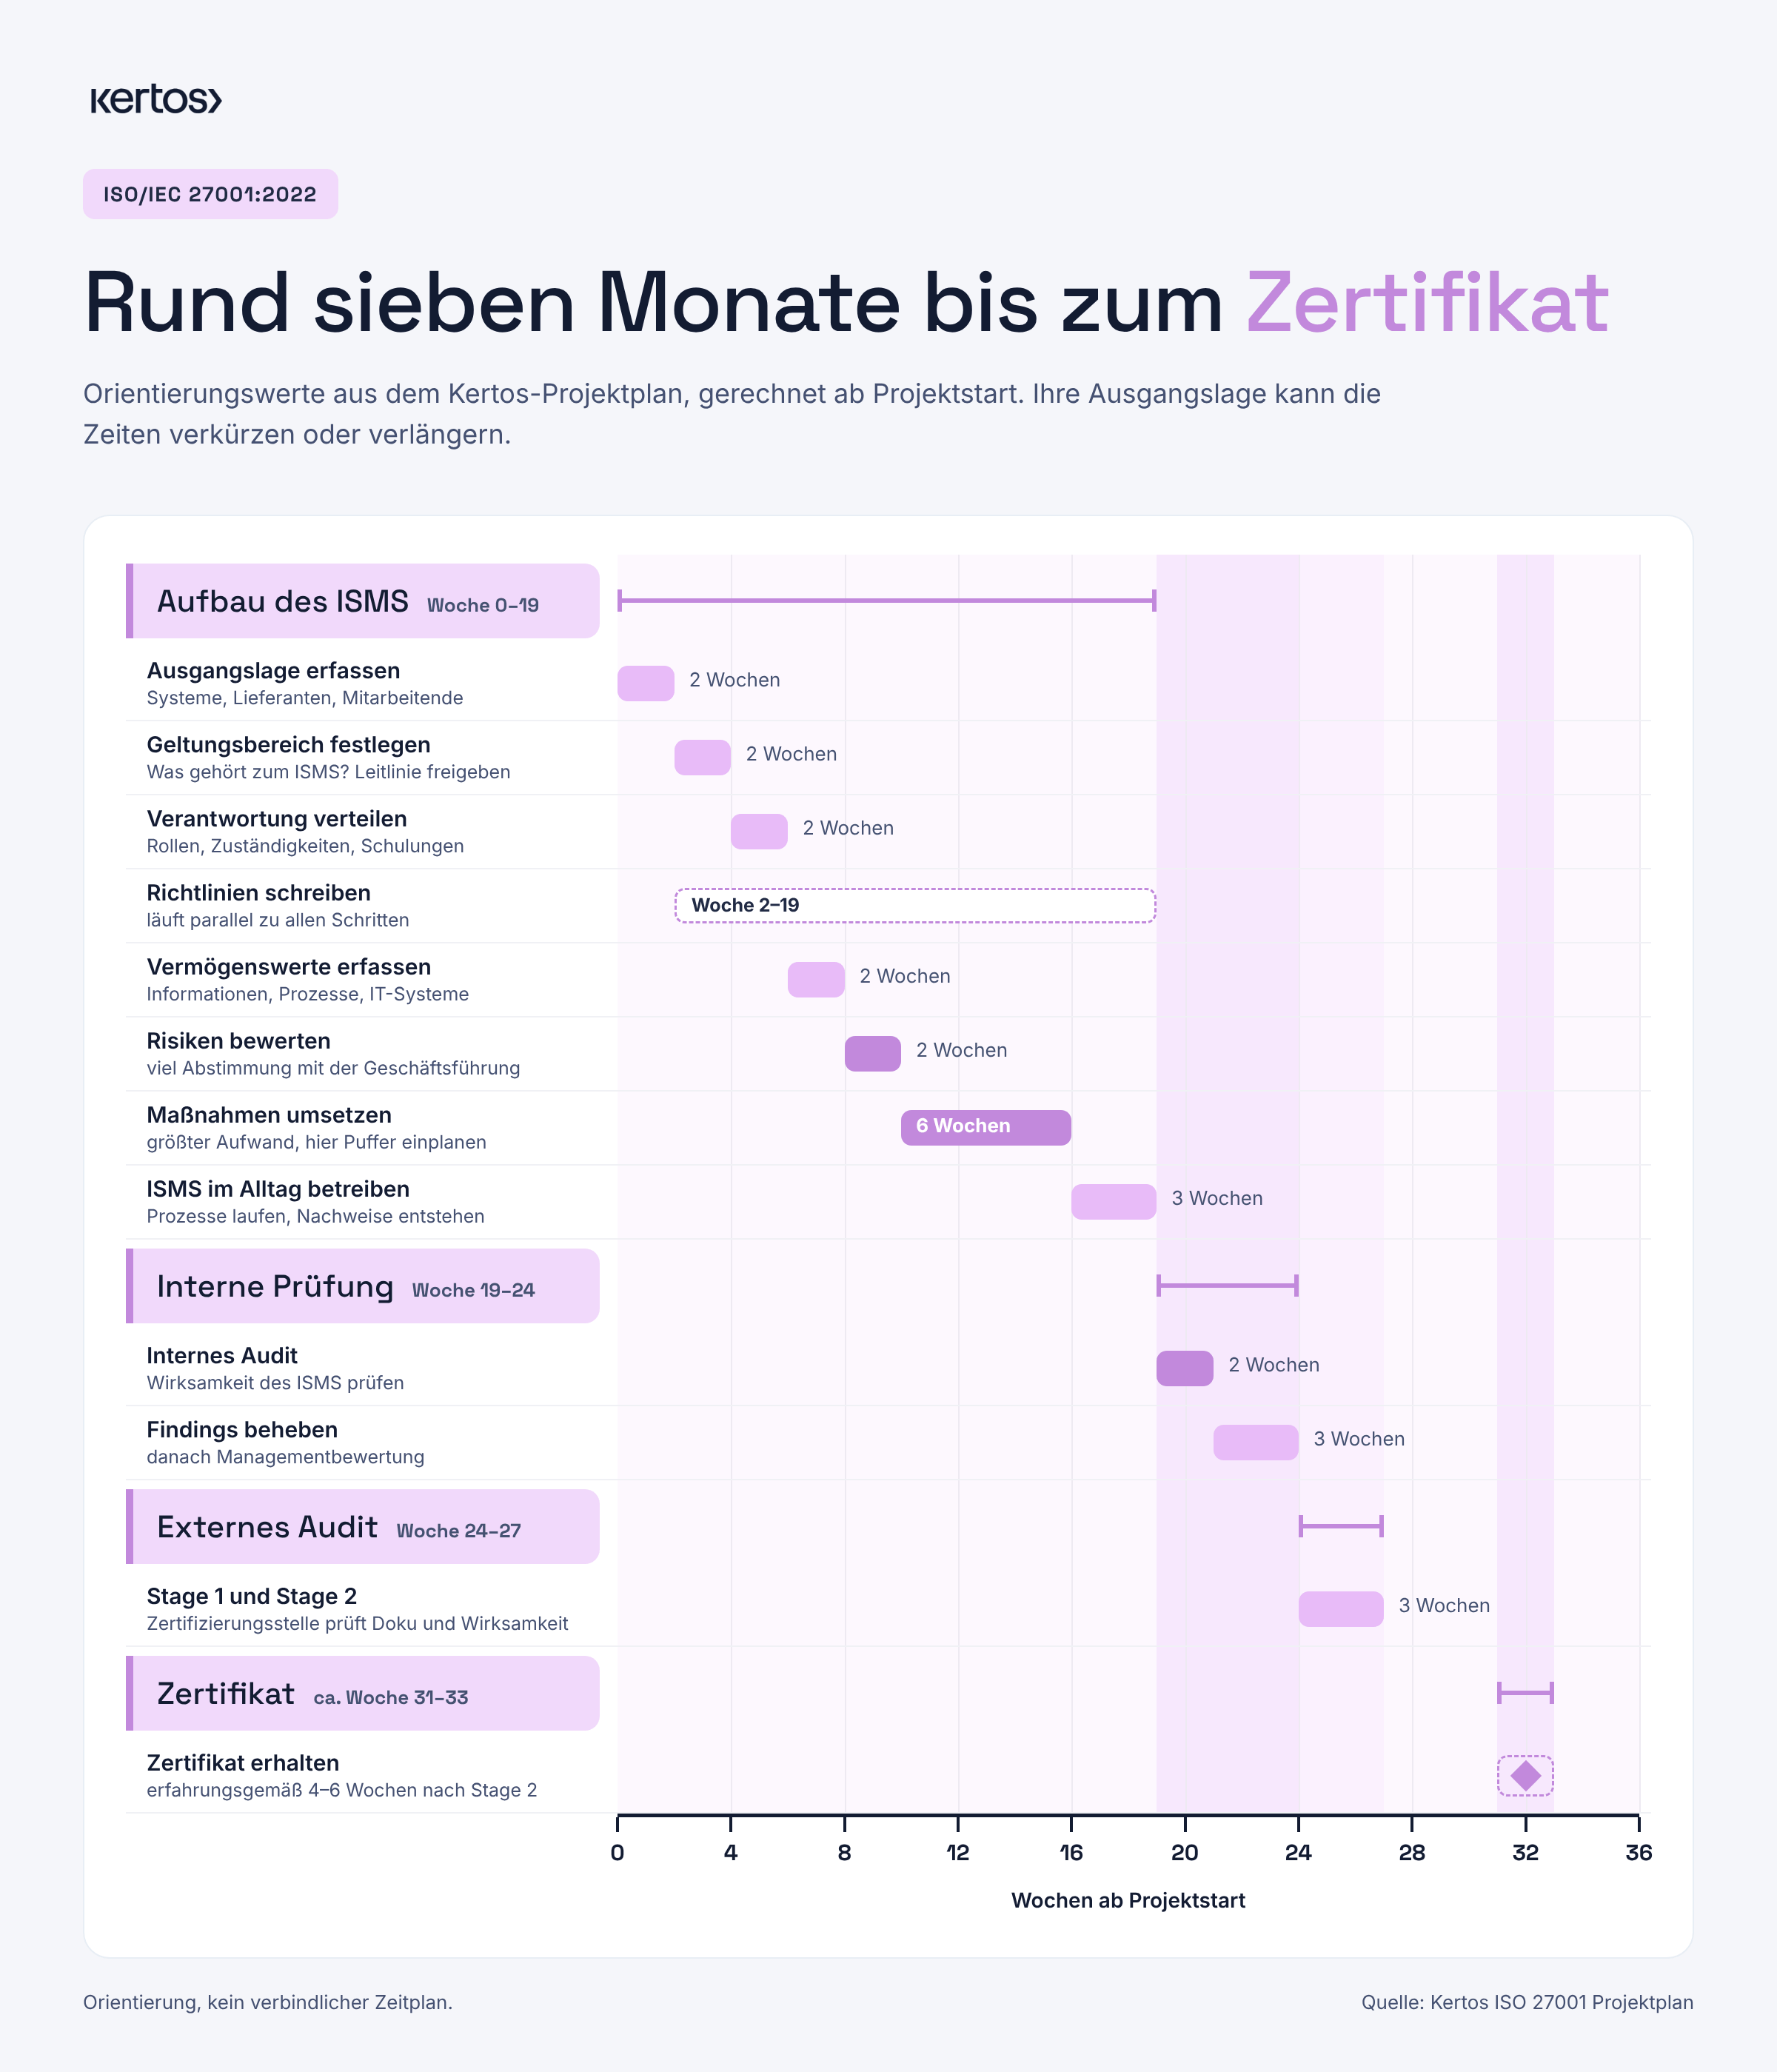
Die Richtlinien passen Sie parallel über den gesamten Zeitraum an. Den größten Puffer brauchen Sie bei der Risikobehandlung. Das Zertifikat kommt erfahrungsgemäß vier bis sechs Wochen nach Stage 2.
Die Zeiten in der Grafik sind natürlich Durchschnittswerte. Wie lange die Implementierung bei Ihnen konkret dauert, hängt von ganz verschiedenen Einflussfaktoren ab. Manche davon machen Sie schneller, andere bremsen Sie aus.
Wie können Sie bei der Implementierung Zeit gewinnen?
Es gibt zwei Arten von Hebeln: interne Faktoren, die Sie selbst in der Hand haben, und fachliche Hebel, die sich aus der Norm selbst ergeben. Der wichtigste fachliche Hebel ist der Geltungsbereich.
Welche internen Faktoren spielen eine Rolle?
Wie schnell die Umsetzung gelingt, hängt von vielen individuellen Faktoren ab, die wir als Experten von außen vorab nur schwer einsehen können. Die wichtigsten lassen sich in vier Kategorien gliedern:
- Kapazität: Wie viel Zeit haben die Beteiligten neben dem Tagesgeschäft? Laufen parallel dringendere Projekte, die Vorrang haben?
- Entscheidungswege: Wie schnell entscheidet die Geschäftsführung? Hat Ihr ISB die Befugnis, selbst zu entscheiden, oder muss er alles mit dem Management abstimmen? Je größer das Unternehmen, desto mehr Personen und Abteilungen sind beteiligt und desto länger werden diese Wege. Bevor ein Verfahren für eine Maßnahme der Norm eingeführt wird, etwa die Vergabe von Zugriffsrechten, muss zwischen den Standorten oft erst geklärt werden, wie es heute überhaupt läuft. Dann entscheidet das Management, welcher Prozess sich übergreifend eignet, und gibt ihn frei. Danach geht er wieder nach unten durch die Abteilungen, bis er gelebt wird. Das kann sehr lange dauern.
- Ausgangslage: Welche Prozesse, Dokumente und IT-Sicherheitsmaßnahmen gibt es schon? Weiß man sofort, wo alles liegt, oder muss man erst suchen und nachfragen?
- Know-how und KI: Hat Ihr Team Erfahrung mit ISO-Standards, etwa aus einer bestehenden ISO 9001? Und vor allem: Wie souverän arbeitet es mit KI-Tools? Für mich ist KI heute ein fester Bestandteil einer modernen ISMS-Implementierung und kein Zusatz. Wer eine KI-Infrastruktur im Unternehmen hat und Verantwortliche, die sie nutzen können, lässt Richtlinien an das eigene Unternehmen anpassen, Fragebögen aus vorhandenen Unterlagen vorbeantworten und Nachweise strukturieren. Das macht eine schlanke Umsetzung neben dem Tagesgeschäft erst möglich.
Ein Beispiel aus meinen Projekten: Ein mittelständisches Unternehmen mit mehreren Standorten in Deutschland und einem in Ostafrika wollte im Rahmen der physischen Sicherheit entscheiden, ob die Büroräume mit Kameras überwacht werden sollen. Bevor das möglich war, musste für den Standort in Ostafrika erst geklärt werden: Sind die Voraussetzungen dafür gegeben? Wer ist dort zuständig? Erlaubt das lokale Recht eine Videoüberwachung, und liegen die nötigen Berechtigungen vor? Und hat vielleicht der Vermieter des Büros Auflagen, die dagegen sprechen? Jede dieser Fragen kostet Zeit, bevor die Maßnahme überhaupt angegangen werden kann.
Welche Rolle spielt der Geltungsbereich?
Neben diesen internen Faktoren gibt es natürlich auch strategische und fachliche Entscheidungen, die den Aufwand stark beeinflussen. Die wichtigste betrifft den Geltungsbereich (Scope): Er legt fest, welche Gesellschaften, Standorte, Prozesse und Systeme von Ihrem ISMS abgedeckt werden. Sie bestimmen ihn zu Beginn innerhalb der Klauseln zum Aufbau des Managementsystems (ISO/IEC 27001:2022, Kap. 4.3), und er bildet den Rahmen für alles Weitere.
Zwei Dinge müssen Sie dabei im Blick behalten. Der Scope muss die Leistung abdecken, die Sie Ihren Kunden zur Verfügung stellen, sowie alle Prozesse, die an der Erbringung dieser Leistung beteiligt sind oder sie beeinflussen. Genau das prüft Ihr Kunde auf dem Zertifikat. Und der Scope muss ehrlich sein: Was Sie herausnehmen, müssen Sie begründen können.
Typische Stellschrauben sind:
- Gesellschaften: Gehören mehrere Gesellschaften zu Ihrer Unternehmensgruppe, müssen nicht alle von Anfang an in den Scope. Sie können mit einer Gesellschaft starten und weitere später aufnehmen. Getrennt zertifizieren lohnt sich vor allem, wenn auch die IT getrennt ist.
- Standorte: Ein Standort, an dem keine der abgedeckten Prozesse stattfinden, etwa ein reines Lager ohne eigene IT, kann außen vor bleiben. Das spart Aufwand bei der Umsetzung und im Audit.
- Büros: Ein Büro aus dem Scope herauszunehmen kann Sinn machen, vor allem wenn Ihr Unternehmen überwiegend remote arbeitet oder nur Räume in Coworking-Spaces oder Shared Offices mietet. Stehen dort nur ein paar Monitore und werden weder Datenträger noch Dokumente gelagert, ist das Büro für die Informationssicherheit weniger relevant. Die Herausnahme müssen Sie aber begründen können.
Bei allem Sparpotenzial sollte das Zertifikat langfristig trotzdem zu Ihren weiteren Geschäftszielen und Ihrer strategischen Entwicklung passen, zum Beispiel wenn neue Gesellschaften, Standorte oder Märkte dazukommen.
Wo verlieren Unternehmen die meiste Zeit?
Selten bei den technischen Maßnahmen wie Backups, Verschlüsselung oder Zugriffsschutz. In meinen Projekten geht die meiste Zeit durch organisatorische Hürden verloren. Drei davon begegnen mir immer wieder.
- Sich zu sehr in Details verlieren. Viele Teams wollen jede Richtlinie perfekt formulieren und jede Maßnahme vollständig umsetzen, bevor sie den nächsten Schritt angehen. Für die Erstzertifizierung ist Perfektion nicht nötig. Nutzen Sie Vorlagen, passen Sie sie an Ihr Unternehmen an und treffen Sie Entscheidungen, die für den Start gut genug sind. Verbessern können Sie später im laufenden Betrieb.
- Zu früh zu viele Beteiligte und Abteilungen einbinden. Wenn von Anfang an alle mitreden, entstehen lange Abstimmungsschleifen. Starten Sie mit einem kleinen Kernteam aus ISB, IT und einer Ansprechperson in der Geschäftsführung. Fachabteilungen holen Sie gezielt dazu, wenn ihr Thema dran ist.
- KI nicht effizient einsetzen. KI-Tools können Richtlinien an Ihr Unternehmen anpassen, Entwürfe für Prozessdokumentationen erstellen oder Nachweise strukturieren. Wer das nicht nutzt, schreibt vieles von Hand. Prüfen müssen Sie die Ergebnisse trotzdem, denn im Audit und gegenüber Ihrem Kunden stehen Sie für jede Aussage ein.
Wie sieht Ihr konkreter Fahrplan aus, wenn Ihr Kunde ein Ultimatum für ein ISO-27001-Zertifikat stellt?
Ein Ultimatum Ihres Hauptkunden kann im ersten Moment überfordernd sein, besonders wenn es um eine Ihrer wichtigsten Lieferbeziehungen oder einen entscheidenden Auftrag geht. Sie müssen aber nicht in Panik verfallen. Für solche Fälle gibt es einen realistischen Fahrplan:
- Fällen Sie die Entscheidung für die Zertifizierung. Holen Sie sich dafür einen geeigneten Partner an die Seite.
- Lassen Sie sich die Zusammenarbeit früh bestätigen. Geben Sie die Bestätigung an Ihren Kunden weiter. Erste umgesetzte Maßnahmen wie Leitlinie, Risikoregister oder Lieferantenbewertung dokumentieren Sie selbst und legen sie dazu.
- Erarbeiten Sie einen konkreten, fundierten Projektplan. Er sollte Ihre internen Ressourcen und die fachlichen Hebel berücksichtigen, damit die Implementierung effizient und schlank bleibt. Welche Phasen sind in Ihrer Branche kritisch? Wenn das vierte Quartal bei Ihnen besonders eng ist, planen Sie das Audit nicht dort. Und wann sind Schlüsselpersonen länger nicht da?
- Starten Sie die Umsetzung. Hier gilt das Motto: so eng wie möglich, so weit wie nötig. Streben Sie keine Perfektion an. Dafür sind die Jahre nach der Erstzertifizierung da: Mit jedem jährlichen Überwachungsaudit können Sie sich weiter an Ihr Ideal heranarbeiten.
- Kümmern Sie sich früh um Audittermine und die Zertifizierungsstelle. Bis wann möchten Sie zertifiziert sein? Gibt es Zertifizierungsstellen, die Sie wegen Sprache, Branche oder Schwerpunkt frühzeitig ansprechen sollten? Welche Vorlaufzeiten haben die Stellen? Und was bedeutet das für Ihr internes Audit: Wann und mit wem führen Sie es durch?
- Vertrauen Sie Ihrer Kompetenz. Halten Sie Ihren Kunden über den Fortschritt auf dem Laufenden.
Wie unterstützt Kertos Zulieferer auf dem Weg zum ISO-27001-Zertifikat?
Kertos ist eine europäische Compliance-Plattform, auf der Sie Ihr ISMS nach ISO 27001 aufbauen. Geltungsbereich, Richtlinien, Risikoregister, Lieferantenbewertung und Nachweise liegen dort an einem Ort. Wenn der nächste Fragebogen kommt oder Ihr Kunde nach dem Stand fragt, sind die Belege bereits strukturiert. Die Schulung „Information Security Basics" ist in der Plattform enthalten, auf Deutsch und Englisch. Der Abschluss wird je Mitarbeitendem als Nachweis im ISMS erfasst.
Zertifizierte Experten von Kertos begleiten Sie vom Projektplan bis zum Zertifizierungsaudit. Braucht Ihr Kunde schon während des Projekts einen Nachweis, stellt Kertos eine Bestätigung der Zusammenarbeit aus, die den Aufbau Ihres ISMS und auf Wunsch den geplanten Zeitraum für das Zertifizierungsaudit nennt. Die Umsetzung der Maßnahmen bleibt bei Ihnen; Kertos strukturiert, dokumentiert und begleitet. Bisher haben alle Kertos-Kunden ihr Audit bestanden. Wie ein realistischer Projektplan für Ihr Unternehmen aussieht, besprechen wir gern in einer persönlichen Demo.
Häufige Fragen
Was können wir unserem Kunden zeigen, solange das ISO-27001-Zertifikat fehlt?
Drei Dinge: eine Bestätigung Ihres Beratungspartners, dass Sie ein ISMS nach ISO 27001 aufbauen, erste umgesetzte Maßnahmen wie Leitlinie, Risikoregister, Lieferantenbewertung und Schulungsnachweise sowie einen Projektplan mit Terminen bis zum Zertifizierungsaudit. Internes Audit, Managementbewertung und den Nachweis, dass die Maßnahmen über Monate wirken, können Sie erst gegen Ende des Projekts vorlegen.
Ist ein ISO-27001-Zertifikat in acht bis zwölf Wochen realistisch?
Nur in Ausnahmefällen. Unsere Orientierung liegt bei rund 19 Wochen Aufbau, danach folgen internes Audit, Stage 1 und Stage 2. Schneller geht es, wenn die Technik schon weitgehend normkonform ist, die Geschäftsführung schnell entscheidet und eine Person fest für das Projekt eingeplant ist.
Brauchen wir TÜV oder DEKRA, oder reicht jede Zertifizierungsstelle?
Entscheidend ist die Akkreditierung, nicht der Name. In Deutschland akkreditiert die DAkkS, in Österreich Akkreditierung Austria, in der Schweiz die SAS. Zertifikate von Stellen, die von anderen Mitgliedern des internationalen Akkreditierungsverbunds akkreditiert sind, etwa der britischen UKAS, werden in der Regel ebenfalls anerkannt (IAF Multilateral Recognition Arrangement). Fragen Sie Ihren Kunden vorher, ob er bestimmte Stellen verlangt. Das Zertifikat gilt drei Jahre, dazwischen finden jährliche Überwachungsaudits statt.
Können wir den Audittermin schon während des Projekts buchen?
Ja, und das sollten Sie. Die Wartezeit bei Zertifizierungsstellen liegt in meinen Projekten im Schnitt bei ein bis eineinhalb Monaten, im vierten Quartal oft darüber. Rechnen Sie den Termin aus Ihrem Projektplan zurück und reservieren Sie ihn früh.
Reicht ein ausgefüllter Fragebogen statt eines Zertifikats?
Bei vielen Kunden vorübergehend ja, vor allem wenn Sie einen Plan zur Zertifizierung vorlegen. Auf Dauer wird es aber meist aufwendiger, weil jeder Kunde eigene Fragen stellt. Das kann schnell ineffizient und zu einem echten Zeitfresser werden.