Chaque entreprise qui travaille avec Kertos part de la même base, puis prend une décision importante : quel niveau de conformité managée elle souhaite. Certaines équipes disposent déjà d'un responsable de la sécurité ou d'un délégué à la protection des données en interne et veulent le moteur le plus solide possible derrière elles. D'autres souhaitent des experts certifiés qui travaillent à leurs côtés jusqu'à leur premier audit. D'autres encore préfèrent confier entièrement la fonction, avec un RSSI externe ou un DPO externe désigné par Kertos qui pilote le programme pour leur compte.
Cet article explique comment ce choix fonctionne en pratique, pour la sécurité de l'information comme pour la protection des données. Il regarde aussi plus loin, car la manière dont les entreprises européennes achètent la conformité est en train de changer. Les trois façons de travailler avec Kertos donnent un premier aperçu d'une catégorie de services qui, selon nous, façonnera la prochaine décennie de la sécurité et de la protection des données.
Ce qui ne change pas, quelle que soit votre façon de travailler avec Kertos
Tous les clients de Kertos travaillent sur la même plateforme, avec la même base. La seule chose qui varie entre les trois options est le degré d'implication personnelle de nos experts certifiés et la part de responsabilité qu'ils assument dans le travail quotidien.
Au cœur de cette base se trouve KAIA, notre IA agentique. KAIA joue le rôle de Virtual CISO et de copilote pour la protection des données au sein de la plateforme de conformité agentique. KAIA rédige les politiques, met en correspondance les contrôles entre des référentiels comme l'ISO 27001, l'ISO 42001, NIS2, SOC 2, TISAX et C5, collecte les preuves depuis vos outils connectés et tient à jour, côté protection des données, votre registre des traitements, vos AIPD et vos mesures techniques et organisationnelles. Chaque client bénéficie aussi d'un onboarding, d'un Trust Center pour partager sa posture de sécurité avec ses clients, et d'un support Customer Success.
Cette base commune a une conséquence pratique plus importante qu'il n'y paraît. Passer d'un niveau d'implication à un autre ne signifie jamais migrer vers un nouveau système. Vos contrôles, vos preuves, votre registre des risques et tout votre historique restent exactement là où ils sont. Seules changent la personne qui travaille à vos côtés et la part du travail qu'elle porte. Chaque option s'appuie sur la précédente, et vous pouvez passer au niveau supérieur dès que votre situation évolue.
Les trois façons de travailler avec Kertos
Imaginez les trois options comme un curseur d'implication. À une extrémité, votre équipe pilote et Kertos l'équipe. Au milieu, des experts certifiés travaillent aux côtés de votre équipe. À l'autre extrémité, Kertos prend en charge la gestion quotidienne via un RSSI externe ou un DPO externe désigné, tandis que votre direction garde le dernier mot.
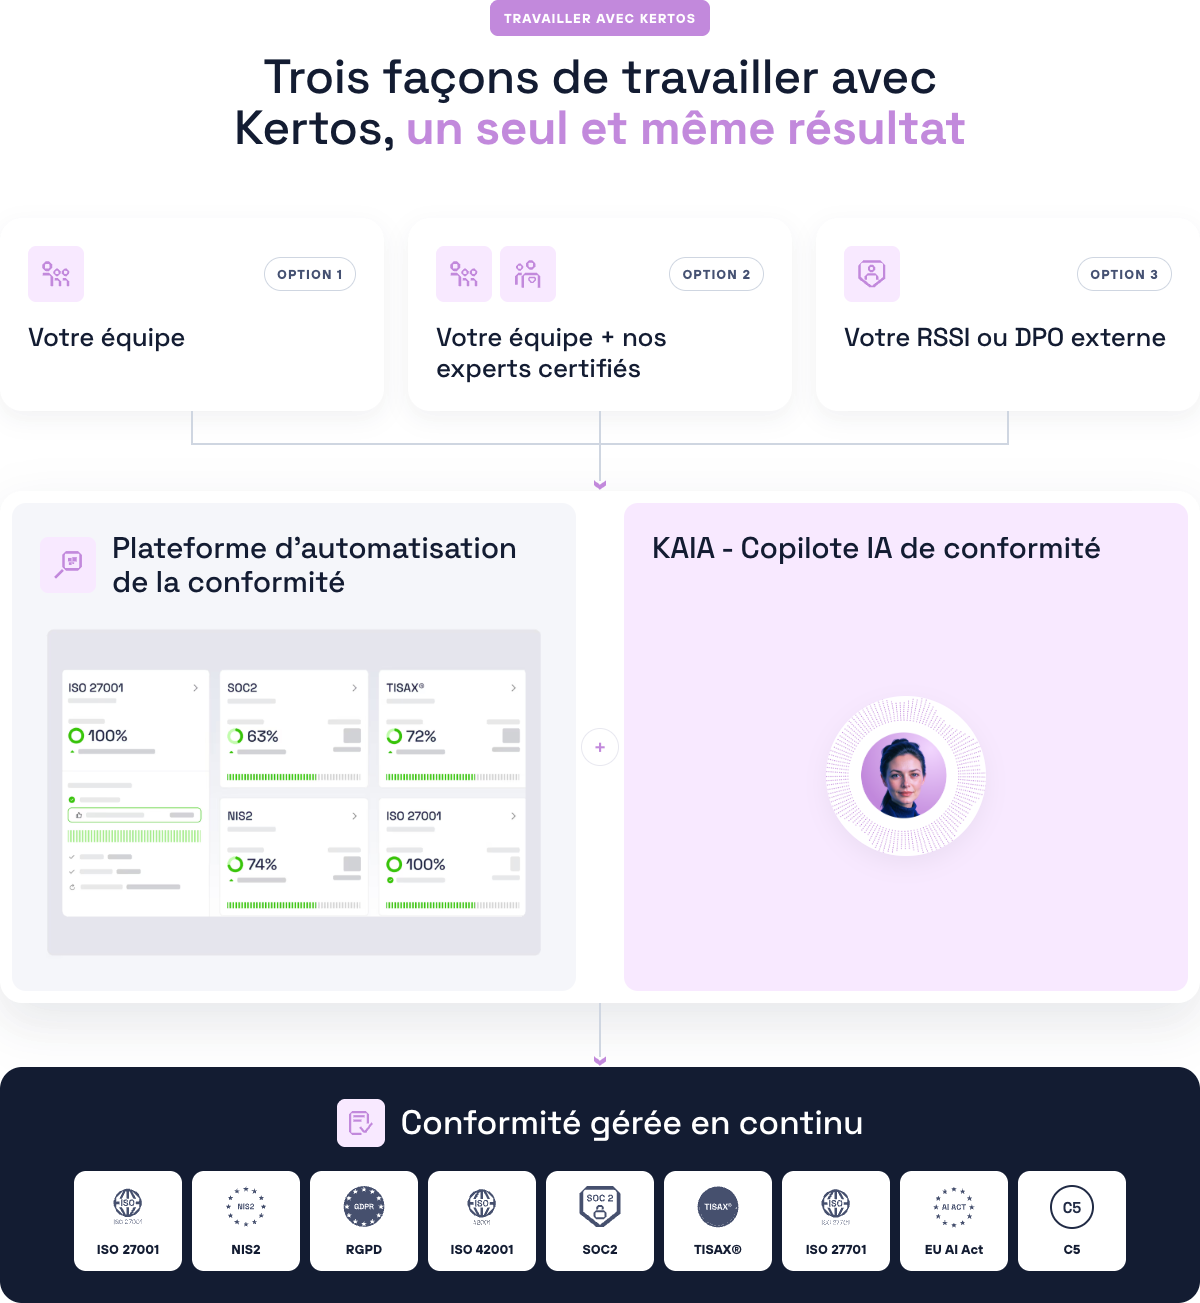
Option 1 : votre équipe pilote, Kertos l'équipe
Cette option convient aux entreprises qui disposent déjà d'une expertise conformité en interne : un RSSI, un responsable de la sécurité de l'information ou un DPO interne. Ces personnes portent le programme. Kertos leur fournit le moteur. Un kick-off accompagné et un onboarding mettent la plateforme en place, et le support Customer Success répond à toutes les questions pour en tirer le meilleur parti.
La valeur se mesure en temps. Un responsable sécurité expérimenté sait ce que les exigences de la norme elle-même demandent. Ce qui le ralentit, c'est généralement le travail manuel autour : courir après les preuves, mettre à jour des tableurs, réécrire des politiques pour un deuxième référentiel. KAIA prend en charge ce travail de routine, pour que votre expert interne consacre son temps aux arbitrages.
Pour la protection des données, la logique est la même. Kertos devient l'accélérateur de votre DPO interne, et KAIA prend en charge une grande partie de la documentation qui occupe sinon une bonne part de sa semaine. Les décisions de conformité, l'interprétation et la responsabilité restent entièrement entre les mains de vos équipes.
Option 2 : des experts certifiés à vos côtés
La deuxième option ajoute des personnes. En plus de la plateforme et de KAIA, vous avez accès aux experts certifiés de Kertos, qui accompagnent votre équipe de la mise en œuvre jusqu'à l'audit.
Côté sécurité de l'information, votre équipe continue de porter le programme, et les experts certifiés sont les collègues que vous appelez quand c'est important. Ils répondent aux questions au fil de l'eau, revoient votre approche avant l'arrivée de l'auditeur, vous soutiennent en cas d'incident de sécurité et vous indiquent où en est votre programme. Pour une entreprise qui prépare sa première certification ISO 27001, cet accompagnement fait souvent toute la différence, car vous savez précisément ce que l'auditeur attend.
Côté protection des données, cette option va plus loin. Kertos désigne un DPO externe qui prend en charge vos obligations au titre du RGPD. Cela comprend la revue des contrats de sous-traitance, le rôle de point de contact avec l'autorité de contrôle, l'accompagnement en cas de violation de données et des comptes rendus sur l'état de votre programme de protection des données. Le DPO externe est un modèle reconnu, et le règlement le prévoit expressément à l'article 37, paragraphe 6, selon lequel le délégué peut exercer ses missions sur la base d'un contrat de service.
Beaucoup d'entreprises en croissance choisissent cette voie pour une raison simple. Les candidats internes à la fonction de DPO sont souvent le CTO, la direction des ressources humaines ou la direction générale, et leurs responsabilités existantes peuvent créer un conflit d'intérêts avec l'indépendance qu'exige le rôle.
Option 3 : Kertos prend la main
La troisième option est la plus proche d'une prise en charge complète. Côté sécurité de l'information, Kertos désigne un RSSI externe qui gère votre conformité pour vous. Cet expert certifié pilote le fonctionnement quotidien de votre SMSI, prépare les décisions liées aux risques, donne l'orientation stratégique des prochaines étapes de votre programme, vous guide dans la préparation de l'audit et gère la réponse en cas d'incident.
Côté protection des données, votre DPO externe passe de la prise en charge des obligations à un accompagnement proactif. Cette option est conçue pour les environnements de données sensibles, comme les données de santé, de grands volumes de données RH ou des flux de données internationaux complexes. Votre DPO reste en contact régulier avec votre équipe, apporte un conseil stratégique et repère les risques avant qu'ils ne vous atteignent.
Un point d'honnêteté s'impose ici. Même à ce niveau, votre entreprise conserve sa responsabilité. La réglementation européenne est claire sur ce point. La directive NIS2, par exemple, impose aux organes de direction d'approuver les mesures de gestion des risques en matière de cybersécurité et d'en superviser la mise en œuvre. Votre RSSI externe ou votre DPO externe porte la charge opérationnelle et conseille votre direction, et votre direction continue de prendre les décisions et de fournir les accès et le contexte dont votre expert certifié a besoin. Si vous êtes concerné par la conformité NIS2, ce modèle de responsabilité partagée correspond exactement à ce que la loi attend.
Les trois options en un coup d'œil
Le tableau ci-dessous résume comment la responsabilité évolue d'une option à l'autre. La plateforme et KAIA sont identiques dans les trois options.
Comment choisir le bon niveau de conformité managée
Le bon niveau dépend des personnes dont vous disposez déjà en interne, du temps qu'elles ont réellement et de la part de responsabilité que vous souhaitez confier. Quelques questions honnêtes suffisent généralement à trancher.
- Qui porte la conformité aujourd'hui ? Si vous avez un RSSI ou un DPO expérimenté qui dispose de temps, la première option lui apporte le meilleur soutien. Si personne n'en a encore la charge, ou si un fondateur ou un CTO s'en occupe en parallèle, regardez plutôt la deuxième ou la troisième option.
- De combien de temps cette personne dispose-t-elle vraiment ? Un responsable sécurité qui gère aussi l'exploitation informatique ressentira la pression en période d'audit. Des experts certifiés à ses côtés allègent cette pression.
- Vos données sont-elles sensibles ? Les entreprises qui traitent des données de santé, des données financières ou de grands volumes de données personnelles ont tout intérêt à avoir un DPO qui anticipe. Les lignes directrices officielles concernant les délégués à la protection des données expliquent par ailleurs pourquoi l'indépendance et l'absence de conflit d'intérêts comptent autant pour cette fonction.
- Qu'est-ce qui arrive ensuite ? Un premier client grand compte qui exige un certificat, un deuxième référentiel, une nouvelle réglementation qui vous concerne. Prévoyez le niveau dont vous aurez besoin quand ces changements arriveront, puis faites-le évoluer avec vous.
- Gardez en tête que le curseur se déplace. Comme chaque option s'appuie sur la précédente, vous pouvez commencer là où vous en êtes aujourd'hui et monter en niveau au rythme de votre croissance, sans changer d'outil ni perdre votre historique.
Du logiciel au résultat : où va la conformité managée
Les trois façons de travailler avec Kertos sont l'expression d'une évolution plus large. Les entreprises veulent de plus en plus acheter le résultat, c'est-à-dire être conformes et le rester, avec un partenaire responsable qui le leur apporte au quotidien. Cette idée porte un nom, et nous l'expliquons en détail dans notre guide de la Compliance as a Service.
Pendant la majeure partie de la dernière décennie, les entreprises avaient deux voies familières. Elles pouvaient acheter un logiciel de conformité et le faire tourner avec leurs propres équipes, ce qui accélérait le travail tout en leur laissant l'exécution. Ou elles pouvaient faire appel à des consultants facturés à l'heure, qui apportaient une expertise précieuse pour un projet d'audit ponctuel, puis repartaient en emportant une bonne partie des connaissances. Dans les deux cas, le client portait seul le risque que la conformité tienne dans la durée.
La Compliance as a Service associe une plateforme agentique à des experts certifiés et rend le prestataire responsable du résultat. La question que se pose une entreprise évolue alors : « Quelle part de notre conformité voulons-nous porter nous-mêmes, et quelle part voulons-nous confier à un partenaire ? » Les trois options de Kertos sont notre réponse à cette question, traduite en un simple curseur d'implication.
Nous nous attendons à ce que l'équilibre au sein de ce modèle continue d'évoluer. KAIA prend déjà en charge une part croissante du travail de routine, et cette part continuera d'augmenter : cartographier les nouvelles exigences réglementaires dès leur apparition, vérifier en continu les configurations cloud, remplir les questionnaires de sécurité et maintenir les preuves à jour. À mesure que la machine prend en charge les tâches répétitives, le temps de nos experts certifiés se concentre sur le travail qui demande un humain : les décisions liées aux risques, la stratégie d'audit, les échanges avec la direction et avec les autorités de contrôle.
Cela change la façon dont la conformité est vécue par les entreprises avec lesquelles nous travaillons. Elle devient un état permanent qui fonctionne discrètement en arrière-plan de l'activité, à travers chaque cycle d'audit et chaque nouvelle exigence. Vos équipes restent concentrées sur le développement de l'entreprise. Votre direction garde visibilité et contrôle. Et vous savez, chaque jour, que vos certifications et vos obligations RGPD sont entre de bonnes mains. C'est le sens de la conformité continue, et c'est la direction que prend la conformité managée partout en Europe.
Questions fréquentes
Pouvons-nous changer notre façon de travailler avec Kertos plus tard ?
Oui. Chaque option s'appuie sur la précédente, et tous les clients utilisent la même plateforme. Passer à un niveau d'implication supérieur ajoute des experts certifiés ou un RSSI externe ou DPO externe désigné, tandis que vos données, vos contrôles et vos preuves restent en place.
Un RSSI externe ou un DPO externe reprend-il notre responsabilité juridique ?
Votre entreprise et sa direction restent responsables au titre du RGPD et de NIS2. Un RSSI externe ou un DPO externe désigné par Kertos porte le travail opérationnel, conseille votre direction et représente votre programme de protection des données auprès des autorités lorsque la fonction le prévoit. Les décisions finales reviennent à votre direction.
Quels référentiels Kertos couvre-t-il ?
En sécurité de l'information, Kertos prend en charge l'ISO 27001, l'ISO 42001, NIS2, SOC 2, TISAX et C5. En protection des données, Kertos couvre l'ISO 27701 et la conformité RGPD, y compris le registre des traitements, les AIPD et les mesures techniques et organisationnelles. De nombreux clients gèrent plusieurs référentiels en parallèle sur la même plateforme.
Avons-nous encore besoin de ressources internes si Kertos prend la main ?
Oui, mais beaucoup moins. Une personne de votre côté doit donner accès aux systèmes, apporter le contexte sur le fonctionnement de votre activité et prendre les décisions qui relèvent uniquement de la direction. La conformité est un travail sérieux, et les meilleurs résultats viennent d'une collaboration étroite entre votre équipe et vos experts certifiés.
Par où commencer quand on débute en conformité ?
La plupart des entreprises qui préparent leur première certification commencent avec des experts certifiés à leurs côtés ou avec un RSSI externe désigné, car un accompagnement pendant la mise en œuvre fait gagner du temps et lève les incertitudes avant l'audit. Le plus simple pour trouver votre point de départ est d'en parler avec notre équipe.
Trouvez le niveau qui convient à votre équipe
La bonne façon de travailler avec un partenaire de conformité est celle qui correspond à votre équipe, à vos données et à vos projets pour l'année à venir. Que vous cherchiez un moteur pour votre expert interne, des experts certifiés à vos côtés ou un RSSI externe qui pilote le programme pour vous, la plateforme reste la même, tout comme l'objectif : une conformité continue et la sérénité qui l'accompagne. Pour découvrir le niveau qui vous convient, réservez un échange avec un expert certifié de Kertos, et nous tracerons avec vous le chemin entre votre situation actuelle et votre prochain audit.