
Un système de management de la sécurité de l'information, ou SMSI (en anglais ISMS), est un cadre documenté composé de politiques, de processus, de rôles et de mesures de sécurité par lequel une entreprise pilote la protection de ses informations. Pour une startup, ce n'est que rarement un pur exercice de conformité : la question de la documentation de sécurité est aujourd'hui aussi courante dans un cycle de vente B2B que celle des tarifs ou des délais de mise en œuvre.
Ce guide explique ce qu'est un SMSI, de quelles cinq composantes il est constitué, quel rôle jouent les 93 mesures de l'annexe A de l'ISO/IEC 27001, et où se situe la différence entre exploiter un SMSI et détenir une certification.
L'essentiel en bref
- Un SMSI est un système de management documenté qui protège trois propriétés de l'information : la confidentialité, l'intégrité et la disponibilité. Il repose sur cinq composantes : les politiques, l'appréciation des risques, les mesures de sécurité, la gestion des incidents et l'amélioration continue.
- L'ISO/IEC 27001 définit dans ses chapitres 4 à 10 ce qu'un SMSI doit accomplir. L'annexe A répertorie 93 mesures réparties en quatre catégories : 37 organisationnelles, 8 liées aux personnes, 14 physiques et 34 technologiques.
- Vous n'êtes pas obligé de mettre en œuvre les 93 mesures, mais vous devez évaluer chacune d'elles et justifier son inclusion ou son exclusion. Cette justification figure dans la déclaration d'applicabilité, l'un des documents obligatoires de l'audit de certification.
- La version en vigueur est l'ISO/IEC 27001:2022, édition 3 d'octobre 2022, complétée par l'amendement 1:2024 relatif à l'action climatique. Les certificats délivrés sur la base de la version 2013 sont invalides depuis le 31 octobre 2025.
- Un SMSI et une certification ne sont pas la même chose : le SMSI est le système que vous exploitez, la certification est l'attestation délivrée par un organisme de certification accrédité. Un certificat est valable trois ans, avec des audits de surveillance en première et deuxième année.
Qu'est-ce qu'un SMSI ?
Un système de management de la sécurité de l'information est un cadre documenté qui définit la manière dont votre entreprise pilote la sécurité de l'information. L'ISO/IEC 27001 précise dans ses chapitres 4 à 10 les exigences auxquelles un tel système doit répondre, de la détermination du domaine d'application jusqu'à la revue de direction.
Ce qui le distingue d'un simple ensemble de mesures de sécurité, c'est la structure. Une maison construite sur plan et une maison à laquelle on a ajouté une pièce chaque fois que l'envie s'en faisait sentir sont toutes deux techniquement des maisons. Une seule possède des fondations qui tiennent. Le SMSI fournit ce plan : chaque politique, chaque mesure et chaque procédure est rattachée à un objectif énoncé et peut y être ramenée.
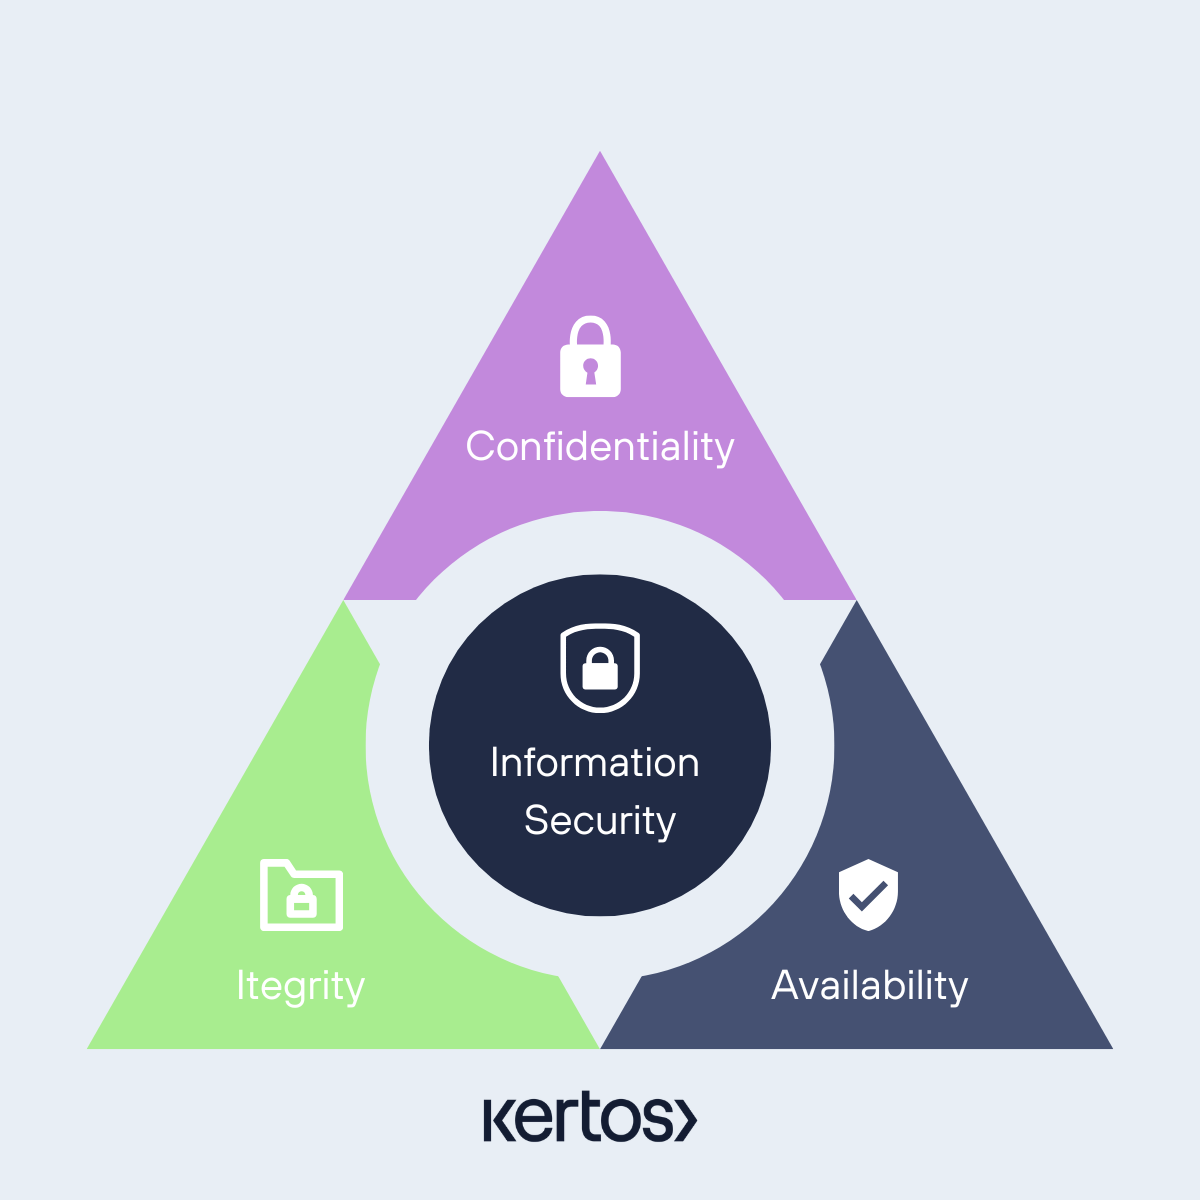
Ce qui est protégé, ce sont trois propriétés de l'information, souvent appelées la triade CIA. La confidentialité signifie que seules les personnes autorisées y ont accès. L'intégrité signifie que l'information reste exacte et non altérée. La disponibilité signifie que les personnes autorisées peuvent y accéder au moment où elles en ont besoin. Chaque mesure de votre SMSI sert en définitive un ou plusieurs de ces trois objectifs.
Un malentendu fréquent : un SMSI n'est ni un logiciel ni un classeur de documents. Un logiciel peut collecter des preuves et suivre des échéances, et les documents font partie du système ; le SMSI lui-même, c'est la manière dont votre entreprise décide en matière de sécurité de l'information. Acheter un jeu de modèles et le classer tel quel donne des documents, pas un système de management, et c'est précisément cette différence qu'un auditeur repère.
La seconde différence déterminante est l'approche par les risques. Plutôt que de déployer des mesures à l'intuition ou de réagir seulement après un incident, un SMSI exige que vous nommiez vos propres risques, que vous évaluiez leur vraisemblance et leur impact, et que vous choisissiez les mesures en proportion. Des ressources limitées vont alors là où elles comptent. Comment un SMSI en fonctionnement devient un certificat, quelles phases d'audit sont concernées et ce que le certificat atteste réellement : nous le traitons dans notre guide de la certification ISO 27001.
Pourquoi les startups ont besoin d'un SMSI
Pour une startup, un SMSI détermine souvent si une affaire se conclut. Les services achats des grands comptes, les investisseurs et les partenaires réclament très tôt des pratiques de sécurité démontrables, et la question arrive rarement en fin de processus.
L'erreur que commettent beaucoup de fondateurs et de fondatrices : traiter la sécurité de l'information comme un sujet réservé aux entreprises de 200 personnes et plus. Or ce n'est pas l'effectif qui détermine la sensibilité. Une équipe de douze personnes peut traiter des données de paiement, stocker des données personnelles relevant du RGPD et détenir des accès aux systèmes de ses clients. Votre exposition suit ce que vous gérez.
Prenez une entreprise SaaS de 45 personnes qui répond à un appel d'offres chez un grand compte. Les achats envoient un questionnaire de sécurité d'environ 120 questions, le service juridique demande un contrat de sous-traitance avec une annexe sur les mesures techniques et organisationnelles, et la sécurité informatique réclame la déclaration d'applicabilité. Sans SMSI, l'équipe fondatrice répond de mémoire, sur deux à trois semaines, et chaque réponse est une affirmation. Avec un SMSI, ce sont des extraits de documents qui existent déjà.
Le second effet apparaît avec la croissance. Au début, la sécurité repose sur des pratiques informelles et un savoir implicite, et cette approche cède dès l'instant où vous recrutez plus vite que vous n'expliquez. Des politiques de contrôle d'accès documentées, des processus d'attribution des droits définis et des preuves de formation traçables font la différence entre « quelqu'un l'a expliqué à la nouvelle collègue » et « le processus a été suivi et la preuve est au dossier ».
Un troisième argument passe souvent inaperçu : les décisions de sécurité se prennent plus tôt. Lorsque la sécurité de l'information fait partie du SMSI, un nouvel outil, une nouvelle intégration ou un nouveau prestataire est évalué avant sa mise en service, et non réparé après coup. C'est moins coûteux, et cela empêche des processus approximatifs de se figer au fil des années.
Les cinq composantes d'un SMSI
Un SMSI qui fonctionne repose sur cinq composantes qui s'appuient les unes sur les autres. Les traiter une à une comme des cases à cocher donne des documents. Respecter leur ordre donne un système.
Les politiques
Les politiques constituent le socle. Elles fixent les règles applicables dans l'entreprise, et c'est la partie du SMSI la plus souvent reprise telle quelle sur internet. Un ensemble typique de startup comprend une politique générale de sécurité de l'information, complétée par des politiques spécifiques sur l'usage acceptable, le contrôle d'accès, la classification des données, la réponse aux incidents et la gestion des fournisseurs.
Ce qui compte, c'est leur adéquation au réel. Si votre politique d'usage acceptable interdit une pratique quotidienne de votre équipe, elle n'est pas stricte, elle est inopérante, et un auditeur repère l'écart dès le premier entretien. Des politiques efficaces décrivent en langage clair ce que les personnes doivent réellement faire, et nomment les conséquences en cas de manquement.
L'appréciation et le traitement des risques
C'est ici que le SMSI est taillé pour votre entreprise. Vous établissez un inventaire des actifs informationnels : données clients, code source, données financières et données du personnel, propriété intellectuelle, et les systèmes qui traitent tout cela. Pour chaque actif significatif, vous nommez des scénarios de menace réalistes, vous évaluez la vraisemblance et l'impact, puis vous décidez du traitement du risque.
Quatre options s'offrent à vous : réduire le risque par des mesures, le transférer par une assurance ou un contrat, l'éviter en changeant une pratique, ou l'accepter en connaissance de cause s'il reste dans votre tolérance au risque définie. L'ISO 27001 exige une méthodologie documentée, sans prescrire laquelle. Le résultat vit ensuite dans le registre des risques, tenu à jour pendant toute la durée de vie du SMSI.
Les mesures de sécurité
Les mesures de sécurité sont les mécanismes concrets qui réduisent le risque : techniques comme le chiffrement et l'authentification multifacteur, physiques comme les restrictions d'accès aux locaux et la sécurisation des équipements, organisationnelles comme les politiques, les formations et les processus définis. L'annexe A de l'ISO/IEC 27001:2022 les regroupe en quatre catégories.
Vous n'êtes pas tenu de les mettre en œuvre toutes les 93, mais vous devez évaluer chacune et justifier toute exclusion. Ces justifications forment la déclaration d'applicabilité, qui montre aux auditeurs que votre sélection est fondée sur les risques et traçable. Quelle mesure couvre quelle exigence, et quelles onze mesures ont été ajoutées en 2022 : notre analyse détaillée des 93 mesures de l'annexe A le précise.
La gestion des incidents
Même les bons programmes de sécurité connaissent des incidents. La différence se joue dans la réaction. Votre SMSI doit définir comment les événements de sécurité sont détectés, comment vous appréciez s'il s'agit d'un incident, comment il est contenu, éradiqué et suivi d'un rétablissement, et comment l'enseignement en est tiré.
Pour une startup, cela ne signifie pas exploiter un centre opérationnel de sécurité 24 heures sur 24. Cela signifie : un manuel écrit, des rôles nommés, des canaux de communication testés et un délai dans lequel la notification aux autorités ou aux clients est examinée. Au premier incident sérieux, c'est ce manuel qui décide si la réaction est coordonnée ou improvisée.
L'amélioration continue
Un SMSI n'est pas un projet avec une date de fin. Le paysage des menaces évolue, votre entreprise évolue, et le système doit suivre les deux. Cela suppose des audits internes qui vérifient que les mesures fonctionnent comme décrit, des revues de direction qui apprécient l'état d'ensemble, et un processus d'actions correctives. L'ISO 27001 exige ce cycle explicitement au chapitre 10.
SMSI et ISO 27001 : où se situe la différence
Le SMSI est le système que vous construisez et exploitez. L'ISO/IEC 27001 est la norme internationale qui définit à quoi ressemble un SMSI crédible, et la certification est l'attestation, délivrée par un organisme indépendant, que le vôtre satisfait aux exigences. Vous pouvez exploiter un SMSI sans certificat ; sans certificat, il vous manque la preuve que les services achats veulent voir.
La norme exige un ensemble d'informations documentées. Cette liste est l'entrée la plus concrète dans la question de ce qu'est un SMSI sur le papier.
La version en vigueur est l'ISO/IEC 27001:2022, édition 3 d'octobre 2022, complétée par l'amendement 1:2024, qui ajoute l'action climatique aux chapitres 4.2 et 6.1.2 et laisse l'annexe A intacte. La période de transition depuis la version 2013 s'est achevée le 31 octobre 2025 ; les certificats établis sur l'ancienne base sont invalides depuis. L'état actuel de la norme est consultable dans la fiche officielle de l'ISO.
Un certificat est valable trois ans. Des audits de surveillance suivent en première et deuxième année, puis la recertification en troisième année. Combien de temps prend le chemin qui y mène, et de quoi dépend cette durée, nous l'avons traité séparément : combien de temps prend une certification ISO 27001.
La question du budget est traitée au même niveau, ventilée par taille d'entreprise et incluant les postes que les prestataires laissent habituellement de côté : le prix d'une certification ISO 27001.
Un SMSI bien construit est également le socle d'autres exigences. Le RGPD impose à l'article 32 des mesures techniques et organisationnelles appropriées, ainsi qu'une obligation de rendre compte et des processus documentés, soit précisément les artefacts que votre SMSI produit de toute façon. Il en va de même pour NIS2, sans que le recouvrement soit total : quelles exigences vous couvrez déjà avec l'ISO 27001 et quels écarts subsistent, notre comparaison le montre : où NIS2 et l'ISO 27001 se recoupent.
Trois erreurs dans la construction d'un SMSI
Reprendre des modèles sans les vérifier
Les modèles font gagner du temps sur la rédaction, pas sur la réflexion. Une politique reprise qui ne décrit pas votre fonctionnement réel produit exactement la non-conformité que votre audit interne fera remonter, et elle remonte avant l'arrivée de l'auditeur externe. Prenez le modèle comme un plan et rédigez le contenu face à votre réalité. Miriam Mindt parcourt un audit de certification complet, de la première revue documentaire à l’audit de surveillance de la troisième année. Neuf minutes, avec des chapitres. L’entretien est en anglais.
Définir un domaine d'application trop large
Un domaine d'application restreint et bien justifié n'est pas un signe de faiblesse. C'est le levier le plus efficace pour garder un premier audit de certification réaliste, car le temps d'audit découle du nombre de personnes incluses dans le domaine d'application. Chez la plupart des startups, celui-ci couvre le produit principal et l'infrastructure qui le porte, pas chaque partie de l'entreprise.
Traiter le SMSI comme un projet qui s'achève avec le certificat
Après le certificat viennent les audits de surveillance en première et deuxième année. Si rien ne se passe entre la certification et le premier audit de surveillance, ni audit interne, ni revue de direction, ni appréciation des risques actualisée, c'est la cause la plus fréquente de constats l'année suivante. Intégrez ces cycles à votre rythme de fonctionnement normal au lieu de les rattraper avant la date d'audit.
Comment Kertos accompagne la construction d'un SMSI
Kertos est une plateforme européenne de conformité qui réunit la construction du SMSI dans un seul système : registre et traitement des risques, correspondance des mesures de l'annexe A avec la déclaration d'applicabilité, politiques avec statut de validation et de version, formations des collaborateurs, et collecte automatisée des preuves depuis vos systèmes existants. Ce qui est sinon dispersé entre des tableurs, un wiki et plusieurs outils tient alors à un seul jeu de données.
Le second volet est l'accompagnement d'experts. Les clients de Kertos travaillent avec des experts certifiés qui contribuent à définir le domaine d'application, vérifient l'appréciation des risques et relisent avant l'audit. C'est là que la construction d'un SMSI se distingue d'un déploiement logiciel : les décisions restent les vôtres, mais vous ne les prenez pas seul. Le module ISMS de la plateforme Kertos montre à quoi cela ressemble dans le produit.
Dans les avis clients, ce qui revient le plus souvent est la façon dont la construction du système de management lui-même est prise en charge (citation d'origine en anglais) :
"Kertos makes building an Information Security Management System incredibly smooth and intuitive."
Konrad E., avis sur G2
Si vous voulez savoir où en est votre entreprise aujourd'hui, une analyse des écarts est l'entrée la plus rapide. Elle montre quelles exigences sont déjà satisfaites, lesquelles restent ouvertes et dans quel ordre les traiter utilement. Réserver une analyse des écarts.
Questions fréquentes
Qu'est-ce qu'un SMSI, en termes simples ?
Un SMSI est la manière dont une entreprise pilote la sécurité de l'information : les politiques qui s'appliquent, les processus qui sont suivis, les mesures qui sont en place, les personnes qui en sont responsables, et les mécanismes qui surveillent et améliorent l'ensemble. Au lieu de traiter les problèmes de sécurité quand ils surviennent, vous décidez à l'avance ce qui est protégé et comment.
Un SMSI est-il obligatoire ?
L'ISO/IEC 27001 est elle-même une norme volontaire, et aucune loi n'exige nommément un SMSI. Ce sont les résultats qui sont obligatoires : le RGPD impose à l'article 32 des mesures techniques et organisationnelles appropriées, et NIS2 oblige les entreprises concernées à prendre des mesures de gestion des risques au titre de l'article 21. Un SMSI est la voie établie pour satisfaire ces obligations de façon démontrable, mais ce n'est pas la seule admissible.
Quelle est la différence entre un SMSI et l'ISO 27001 ?
Le SMSI est votre propre système de management, l'ISO 27001 est la norme à laquelle il est mesuré. Vous pouvez exploiter un SMSI sans être certifié. Sans certification, il vous manque toutefois la confirmation d'un tiers indépendant que votre pratique répond à des exigences reconnues au niveau international, et c'est précisément ce que demandent les processus d'achat des grands comptes.
Une startup de 15 personnes peut-elle exploiter un SMSI ?
Oui. L'ISO 27001 s'adapte à la taille du domaine d'application, non à une taille minimale d'entreprise. Une équipe de 15 personnes a en général un parc de systèmes limité, moins de processus et des circuits de décision plus courts qu'une entreprise de 500 personnes ; la mise en œuvre est donc moins complexe, pas moins faisable. Ce qui change, c'est le volume de documentation, pas l'exigence.
Un SMSI doit-il mettre en œuvre les 93 mesures de l'annexe A ?
Non. Vous devez prendre en considération les 93 mesures, mais n'appliquer que celles qui correspondent à vos risques. Pour chaque mesure retenue et chaque mesure exclue, vous consignez la justification dans la déclaration d'applicabilité. En pratique, la plupart des entreprises retiennent 60 à 80 des 93 mesures ; la sélection doit correspondre à l'appréciation des risques et être explicable lors de l'audit.